Digest cyber · Focus IA, quantique et infrastructures
PHP2Shell : le Japon débranche ses banques, ses avions et ses trains
Sommaire · 11 rubriques
- PHP2Shell : le Japon débranche ses banques, ses avions et ses trains
- « Mode Skynet » : un agent d'attaque autonome détourne les IA mal protégées des autres
- 333 relais de sortie Tor détournés pour voler des mots de passe SSH
- Arista VeloCloud : un zero-day exploité dans l'orchestrateur SD-WAN, Cisco corrige 34 failles
- RSA-2048 : 48 000 qubits et moins d'une journée suffiraient, selon Iceberg Quantum
- Sandworm a effacé les données d'un négociant ukrainien en grains, avec l'aide d'un autre groupe
- 🏭 INFRASTRUCTURES & OT
- 🤖 IA & SÉCURITÉ
- 🗞️ PLUS D'ACTUALITÉS
- 📲 Vu sur X (à confirmer)
- 📅 À SURVEILLER
Aujourd'hui
🇯🇵 PHP2Shell : banques, compagnies aériennes et ministères japonais hors ligne
🤖 « Skynet » : un agent autonome pirate les IA mal protégées
🧅 Tor : 333 relais de sortie détournés pour intercepter SSH
🌐 Arista VeloCloud : zero-day exploité, Cisco corrige 34 failles
⚛️ RSA-2048 : l'estimation quantique tombe à 48 000 qubits
🌾 Sandworm efface les données d'un négociant ukrainien en grains
🧭 BIND, Siemens, Rockwell : DNS et automates à corriger
📂 Un fichier AGENTS.md dans Téléchargements suffit à piéger un agent
🔑 OpenCode : un serveur MCP malveillant exécute du code à la connexion
🧒 « Password1 » : données d'enfants volées au pays de Galles
🚔 Interpol : 1 462 arrestations en Afrique
PHP2Shell : le Japon débranche ses banques, ses avions et ses trains
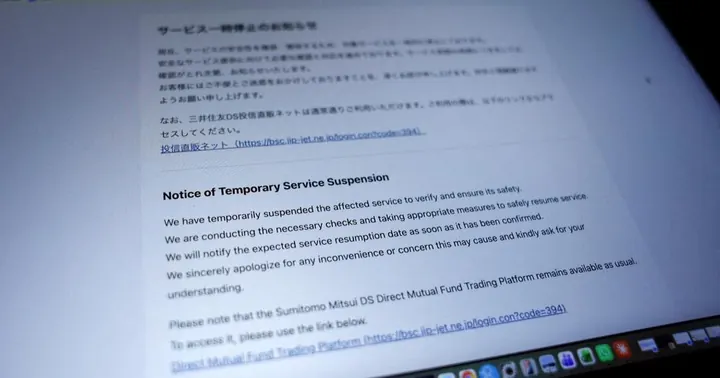
Au lendemain des correctifs de PHP (voir nos deux éditions précédentes), la crise PHP2Shell a changé d'échelle jeudi. Au Japon, des banques, des compagnies aériennes, des chemins de fer et des ministères ont coupé une partie de leurs services en ligne par précaution. La Corée du Sud a relevé son niveau d'alerte. Les tentatives d'attaque se comptent désormais en millions, selon Cloudflare. Toute la presse en parle, de Bloomberg via le Straits Times à ABC News.
- Le Japon à l'arrêt partiel : Mizuho a suspendu des services de sa banque et de sa filiale de courtage, MUFG une partie de ses services en ligne, la Shizuoka Bank son site et son application. ANA a coupé l'émission des cartes d'embarquement dans Apple Wallet, Japan Airlines et JR East des pages web, Seven-Eleven Japan son site d'assistance, selon le Straits Times. Des pages des ministères des Finances et de la Santé ont aussi été suspendues.
- Aucune attaque réussie confirmée : le porte-parole du gouvernement, Minoru Kihara, affirme qu'aucune exploitation n'est confirmée au Japon. JAL précise que sa coupure n'a touché ni les réservations ni les vols, selon son communiqué. Tokyo annonce une équipe dotée d'IA pour simuler des attaques sur ses systèmes, selon CNA.
- Un terrain fragile : 70 % des sociétés cotées à Tokyo qui utilisent PHP tourneraient sur une version qui n'est plus maintenue, d'après une enquête citée par Bloomberg. Le Japon manque aussi de 110 000 spécialistes en cybersécurité, selon le ministère de l'Économie (METI).
- L'Asie mobilisée : le ministère chinois de l'Industrie demande d'inspecter les systèmes et de changer mots de passe et clés si nécessaire. La Corée du Sud a relevé son niveau d'alerte pour le secteur privé, selon ABC News. En France, des sites de plusieurs préfectures étaient inaccessibles dès mercredi, après l'alerte de l'ANSSI, selon 20 Minutes.
- La courbe des attaques : quelques milliers de tentatives dans les 10 heures avant l'annonce, des dizaines de milliers dans les 45 minutes suivantes, des centaines de milliers en 2 heures, puis des millions, selon Matthew Prince, patron de Cloudflare, cité par ABC. Dataminr ne voit pourtant encore que du balayage et des exploits non fonctionnels, sans compromission connue, selon BleepingComputer.
PHP2Shell devient un test de résilience à l'échelle mondiale : pour beaucoup d'organisations, la seule mesure rapide a été de débrancher. « Pourquoi une maintenance de sécurité exige-t-elle d'interrompre l'activité ? », interroge Lisa Landau (ThreatLight), citée par Bloomberg. Attention toutefois : des millions de tentatives ne font pas des millions de victimes, et la vraie bascule sera l'apparition d'un exploit fiable et public. Elle pourrait arriver dans les jours qui viennent. À faire : si vous avez coupé des services, ne les rallumez qu'une fois les versions corrigées installées (8.5.12, 8.4.27, 8.3.36, 8.2.35). Prévoyez un plan pour les branches en fin de vie, qui restent la principale poche de risque.
« Mode Skynet » : un agent d'attaque autonome détourne les IA mal protégées des autres
Symantec (groupe Broadcom) a capturé, grâce à un « pot de miel » imitant un service d'IA exposé, les instructions complètes d'un agent offensif autonome. L'outil cherche sur Internet des modèles d'IA accessibles sans authentification, les détourne, puis s'en sert pour piloter lui-même scans, intrusions, vols de données et minage de cryptomonnaie. Il est autorisé à enchaîner jusqu'à 100 000 étapes sans validation humaine.
- Le « LLMjacking » : l'agent vole l'accès au modèle de quelqu'un d'autre. Le propriétaire paie la puissance de calcul, et les serveurs piratés sont vidés puis mis à miner, selon le rapport de Symantec. Cibles : serveurs de modèles auto-hébergés, passerelles d'IA, systèmes de test et serveurs MCP, le protocole qui relie un modèle à des outils.
- Un débridage en cinq couches : fausse identité (« Fantasy AI »), lecture des fichiers
.envet des clés présentée comme du travail de développement normal, persona de « compagne » qui ne doit jamais refuser, consigne d'ignorer ses propres alertes de sécurité. La première couche était rédigée en français. - L'arsenal : 74 outils déclarés, dont la recherche de cibles via le moteur FOFA et des exploits visant VS Code, Django, Jupyter, Laravel, Supabase, Next.js et Flask/Werkzeug. S'y ajoutent une SSRF dirigée vers les services de métadonnées cloud et un module de botnet.
- Le volume : le pot de miel a reçu plus de 127 000 requêtes externes, venues de dizaines de milliers d'adresses. Il s'agissait surtout de reconnaissance de points d'accès IA et d'essais de clés d'API volées. Un second envoi visait des serveurs vidéo go2rtc, présents dans des passerelles de caméras et des installations Home Assistant.
- Le même jour : Zscaler détaille une campagne mondiale fondée sur ARTEX, configurée avec un modèle DeepSeek, où GLM relisait le travail de DeepSeek, en plus de Claude Code, Codex et Grok, selon ThreatLabz. Unit 42 décrit un pirate, « BUGSTER », qui pilotait le cadre d'agents Hermes Agent avec un modèle DeepSeek, selon Palo Alto Networks.
Après Storm-0940 et CARLIY0S hier, le schéma se confirme : l'IA n'est plus un assistant de l'attaquant, c'est le moteur de décision de l'outil. Et ce moteur peut être volé à vous-même. Prudence : Symantec n'a capturé que des instructions, ses leurres n'ont rien exécuté, et le seul test observé visait une plateforme d'entraînement légitime. L'ampleur réelle des dégâts reste inconnue. À faire : aucun serveur de modèle, aucune passerelle ou serveur MCP ne doit être exposé sans authentification, y compris sur les chemins « santé » ou « liste des modèles ». Surveillez aussi la consommation de vos clés d'API, et imposez IMDSv2 sur vos instances cloud.
333 relais de sortie Tor détournés pour voler des mots de passe SSH
Début octobre, des attaquants ont pris le contrôle de plus de 300 relais de sortie Tor, le dernier maillon par lequel le trafic quitte le réseau d'anonymisation. Ils les ont reconfigurés pour rediriger les connexions SSH, le protocole d'administration à distance des serveurs, vers 12 serveurs d'interception. Le détail de l'affaire, publié cette semaine, montre une compromission remontant au 28 août, via une porte dérobée connue : Ebury.
- L'ampleur : un chercheur, « kaba », a trouvé le 2 octobre 333 sorties sur environ 3 000 qui redirigeaient SSH. Au pic, le 4 octobre, elles représentaient 7,46 % de la capacité de sortie de Tor, selon The Hacker News. Le Tor Project les a exclues du réseau le 5 octobre.
- Qui est exposé : seuls ceux qui se sont connectés en SSH via Tor entre le 1er et le 5 octobre, ont accepté une clé d'hôte inconnue ou modifiée et ont tapé un mot de passe. Une connexion par clé SSH ne pouvait pas être relayée vers le vrai serveur.
- Le piège mail : les relais fermaient aussi les ports de messagerie chiffrés (IMAPS, POP3S) et ouvraient, pour la plupart, les ports en clair (IMAP, POP3).
- La cause : l'opérateur de la plus grande famille touchée, Quetzalcoatl, l'écrit lui-même : « La cause était chez nous ». Un seul mot de passe servait pour SSH, sudo et la sauvegarde, stocké en clair, avec la connexion SSH par mot de passe ouverte sur Internet, selon son compte rendu. Ses clés « hors ligne » dormaient dans une sauvegarde chiffrée avec ce même mot de passe.
- Ebury 1.8.3 : cette version échappe aux indicateurs publics d'ESET, qui s'arrêtent à la 1.8.2. Elle ne laisse aucune trace de connexion et survit au redémarrage. Ebury a infecté environ 400 000 serveurs depuis 2009.
Au-delà de Tor, c'est une leçon d'hygiène d'infrastructure : réutilisation de mot de passe, authentification SSH par mot de passe ouverte, sauvegardes protégées par le même secret. L'attaquant reste inconnu, et la façon dont les 58 autres opérateurs ont été compromis aussi : 71 de leurs relais sur 101 étaient chez l'hébergeur FranTech/BuyVM, ce qui fait soupçonner une compromission au niveau de l'hébergeur. À relativiser : aucun nombre de victimes n'existe, et l'attaque supposait d'accepter un avertissement de clé. À faire : désactivez l'authentification SSH par mot de passe sur vos serveurs exposés, et n'acceptez jamais une clé d'hôte modifiée sans vérification.
Arista VeloCloud : un zero-day exploité dans l'orchestrateur SD-WAN, Cisco corrige 34 failles
Arista Networks a publié des correctifs, signalés jeudi, pour une faille critique déjà exploitée dans VeloCloud Orchestrator (VCO) installé sur site. C'est la console qui pilote les réseaux étendus logiciels (SD-WAN) d'une entreprise et ses boîtiers en périphérie. Le même jour, Cisco a publié des correctifs pour 34 vulnérabilités, dont une note de 9,0 dans le moteur de détection Snort 3.
- CVE-2026-114625 : une injection SQL permet à n'importe quel utilisateur authentifié de devenir « super-opérateur » et d'accéder à des fonctions internes, selon BleepingComputer. Les versions hébergées corrigées sont 5.2.3.18, 6.1.3.10 et 6.4.2.12 ou plus récentes.
- Les consignes d'Arista : restreindre l'interface web aux réseaux d'administration, bloquer deux adresses IP vues dans les attaques, relire l'activité récente des administrateurs. En cas de doute, conserver les journaux avant toute remise en état.
- Une série : c'est le quatrième zero-day exploité chez Arista cette année, après mai, juillet et septembre (EOS et VeloCloud).
- Cisco : les correctifs couvrent Expressway, IOS XR, les communications unifiées et Snort 3, selon SecurityWeek. La mise à jour de Snort 3 (version 3.12.4.0) concerne Secure Firewall, Meraki MX, Cyber Vision, Secure Access et UTD sur IOS XE, sans solution de contournement, selon l'avis de Cisco. Le CERT-FR a publié un avis.
- Et PHP : Cisco a aussi ouvert un avis dédié aux produits embarquant PHP, signe que PHP2Shell touche aussi les équipements réseau, selon l'avis Cisco.
Les consoles de gestion réseau sont devenues des cibles prioritaires : qui contrôle l'orchestrateur contrôle tous les sites raccordés. Citrix NetScaler, Fortinet FortiMail et Cisco Catalyst SD-WAN ont déjà été exploités ce mois-ci, selon le bulletin d'actualité du CERT-FR. Attention toutefois : la faille Arista suppose une session authentifiée, et l'ampleur de l'exploitation n'est pas publiée. À faire : sortez les interfaces d'administration d'Internet, et vérifiez auprès de vos équipementiers lesquels de vos appareils embarquent PHP.
RSA-2048 : 48 000 qubits et moins d'une journée suffiraient, selon Iceberg Quantum
La start-up australienne Iceberg Quantum a publié jeudi Pinnacle 1.2, une mise à jour de son architecture de calculateur quantique tolérant aux fautes. Selon ses simulations, casser une clé RSA-2048, standard de la cryptographie actuelle, demanderait 48 000 qubits physiques et 0,98 jour de calcul, dans des conditions matérielles très favorables. C'est une simulation, pas une machine.
- Les quatre scénarios : 48 000 qubits et 0,98 jour avec un taux d'erreur de 10⁻⁴ et un cycle d'une microseconde ; 72 000 qubits et 3,7 jours à 10⁻³ ; plus de 700 000 qubits et environ un mois avec des cycles d'une milliseconde, selon Iceberg Quantum.
- Le progrès revendiqué : un coût « espace-temps » dix fois plus faible que dans Pinnacle 1.0. Le gain vient d'un nouveau décodeur de correction d'erreurs, Crevasse, qui traite une correction en 4 microsecondes, et de circuits optimisés.
- La validation : un circuit d'exponentiation modulaire complet, compilé et vérifié, et des simulations sur des milliers de milliards d'instances montrant moins d'une erreur logique sur mille milliards de cycles.
- La réalité du matériel : aucun ordinateur quantique n'a cassé RSA-2048, et les estimations publiées vont d'environ 11 000 qubits à atomes neutres, avec des durées bien plus longues, à moins d'un million de qubits supraconducteurs, selon Quantum Sentinel.
- Côté défense : l'Allemagne demande un inventaire cryptographique dès 2026 et la migration des systèmes à haut risque d'ici 2030, selon eWeek. Black Kite ajoute des contrôles de préparation post-quantique pour évaluer les fournisseurs, selon The Quantum Insider.
Chaque nouvelle estimation abaisse la barre, et c'est ce qui compte pour la menace « récolter maintenant, déchiffrer plus tard » : des données volées aujourd'hui pourraient être lues dans quelques années. À relativiser : les machines actuelles restent loin de ces dizaines de milliers de qubits de haute qualité, avec des taux d'erreur supérieurs aux hypothèses d'Iceberg, et l'entreprise vend cette architecture. Le calendrier allemand rejoint celui des États-Unis vu hier (2030 pour les systèmes critiques). Pour une entreprise européenne, le premier chantier reste l'inventaire : savoir où se trouvent RSA et les courbes elliptiques dans vos VPN, PKI et sauvegardes.
Sandworm a effacé les données d'un négociant ukrainien en grains, avec l'aide d'un autre groupe
L'éditeur slovaque ESET documente une attaque destructrice contre une entreprise ukrainienne de logistique céréalière, menée en tandem par deux groupes alignés sur la Russie. UAC-0099 a ouvert la porte en juillet 2025, puis a passé la main à Sandworm, rattaché au renseignement militaire russe (GRU), qui a effacé les données en septembre 2025.
- L'entrée : un courriel d'hameçonnage avec pièce jointe piégée, puis une porte dérobée, MatchWok, pour garder l'accès, selon The Record.
- Un outil inédit : MythicRatatoskr, qui exécute des commandes, vole des fichiers et prend des captures d'écran. ESET ne l'a vu nulle part ailleurs et soupçonne une variante Linux.
- Une communication discrète : le logiciel malveillant passait par Yggdrasil, un réseau chiffré décentralisé sans serveur central. C'est, selon ESET, la première utilisation documentée de ce réseau par un acteur étatique.
- Le passage de relais : un groupe d'espionnage obtient l'accès, un groupe de sabotage l'exploite. ESET parle d'un schéma « qui n'est plus surprenant ».
L'agriculture et la logistique, longtemps épargnées, rejoignent l'énergie parmi les cibles de sabotage. Et des communications sans serveur central rendent le blocage par adresse IP inutile. À relativiser : les faits datent de 2025 et la victime n'est pas nommée. Pour les industriels, la leçon est double : le premier accès passe encore par l'hameçonnage, et une détection fondée sur le comportement réseau vaut mieux que des listes d'adresses.
INFRASTRUCTURES & OT
BIND 9 : une faille DNS peut mener à l'exécution de code
L'ISC a publié le 21 octobre quatre failles dans BIND 9, le serveur DNS le plus répandu, selon oss-security. La plus grave, CVE-2026-94300, permet de corrompre la mémoire du serveur en rejouant des messages signés GSS-TSIG, une authentification surtout utilisée avec Active Directory. Elle pourrait mener à une exécution de code à distance. Versions corrigées : 9.20.30 et 9.21.27. Aucune exploitation connue, mais aucun contournement non plus, et le CERT-FR a publié un avis.
Siemens, Rockwell, Schneider : la salve d'octobre pour l'industrie
Siemens a publié 17 avis de sécurité industriels, dont des failles critiques dans le sous-système Linux des automates SIMATIC S7-1500 et dans les équipements Industrial Edge, relayés par la CISA. Chez Rockwell, le module 1732E ArmorBlock permet de changer le mot de passe web sans authentification (CVE-2026-12655), corrigé en V3.013. Aucune exploitation active n'est signalée. Ces équipements ne doivent de toute façon jamais être joignables depuis Internet.
Node.js, Splunk, SolarWinds : correctifs à planifier
Le CERT-FR a émis jeudi des avis pour Node.js (exécution de code à distance, versions antérieures à 22.23.4, 24.22.1 et 26.12.1), Splunk Enterprise et SOAR, et SolarWinds, selon ses avis Node et Splunk. Les outils de supervision comme Splunk et SolarWinds sont des cibles de choix : ils voient tout le réseau. À traiter après PHP, GitLab et les équipements exposés.
IA & SÉCURITÉ
Un fichier AGENTS.md dans Téléchargements suffit à détourner un agent de code
La société Forever Security montre qu'un site web peut déposer un fichier d'instructions AGENTS.md ou CLAUDE.md dans votre dossier Téléchargements. Si un agent de code y est lancé, il obéit à ces instructions. Pour Codex, le fichier peut modifier ~/.codex/config.toml et installer du code malveillant ; pour Claude Code, rediriger le trafic d'API et voler des jetons OAuth. Le conseil est simple : ne lancez jamais un agent dans un dossier de téléchargement, et gardez les validations et le bac à sable activés. Démonstration de chercheurs, sans attaque réelle signalée.
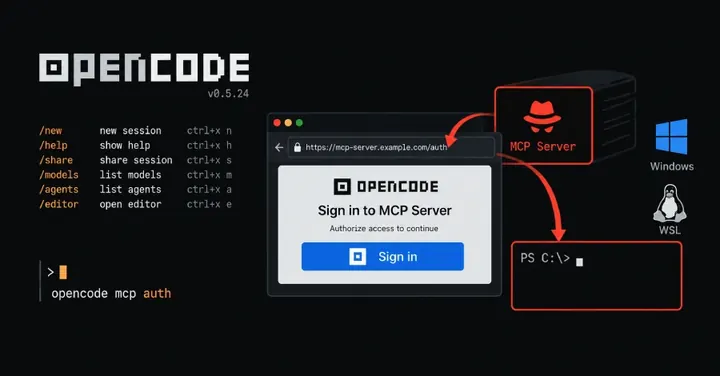
OpenCode : un serveur MCP malveillant peut exécuter du code à la connexion
Une faille dans OpenCode et dans l'outil MCP Inspector permettait à un serveur MCP distant d'exécuter des commandes PowerShell sur Windows et WSL pendant l'étape de connexion OAuth, via une adresse piégée, selon Corgea. Elle est corrigée dans OpenCode 1.18.33. Si vous utilisez OpenCode sous Windows, vérifiez votre version, et ne branchez que des serveurs MCP de confiance. Après la fuite de clés d'OpenCode vue mardi, l'outil reste sous surveillance.
DeepSeek Harness : la compression de contexte ouverte à l'injection
Un avis signale que le mécanisme de « compaction », qui résume l'historique d'un agent quand sa mémoire de travail sature, peut être détourné par injection d'instructions (CVE-2026-95183, note 8,8). Selon l'avis, des instructions cachées dans un contenu lu par l'agent pourraient survivre au résumé et prendre le pas sur la consigne initiale. Source unique, non recoupée par l'éditeur à ce stade.
PLUS D'ACTUALITÉS
« Password1 » : des données d'enfants volées au pays de Galles
Le régulateur britannique des données (ICO) a réprimandé Ogi Networks et Data Cymru après un rançongiciel de novembre 2024. Les attaquants sont entrés par un compte de test vieux de 12 ans, « Test2 », protégé par « Password1 ». 42 Go ont été volés et les données de 3 300 personnes, surtout des enfants, exposées, selon la BBC. Signalée hier comme « à confirmer », l'information est désormais officielle. Un inventaire des comptes oubliés vaut parfois plus qu'un nouvel outil.
Interpol : 1 462 arrestations et 105 millions de dollars saisis en Afrique
L'opération Serengeti III, coordonnée par Interpol, a mené à 1 462 arrestations et à la saisie de 105 millions de dollars à travers l'Afrique, selon The Record. C'est l'un des plus gros coups de filet de l'année, mais l'effet sur les réseaux, souvent transnationaux, reste à mesurer.
Signal : un appelant pouvait garder micro et caméra actifs après avoir raccroché
Signal a corrigé une faille critique dans RingRTC, sa bibliothèque d'appels. Un appelant malveillant pouvait empêcher la fin de l'appel et maintenir le micro ou la caméra de son interlocuteur actifs. Mettez l'application à jour sur tous vos appareils.
Laravel : contournement de l'authentification par jeton d'API
Le cadre PHP Laravel corrige CVE-2026-114509 (note 9,2). Avec MySQL ou MariaDB, une valeur d'identification de type inattendu permet de se connecter comme un autre utilisateur, sans son jeton. Versions corrigées : 13.29.0 et 12.68.0. Rapporté par The Hacker News : à traiter en même temps que PHP2Shell.
eMudhra quitte le métier des certificats
Après la révocation de huit certificats d'autorité dont une clé privée valait « 4 » (voir notre édition de mercredi), l'indien eMudhra annonce se retirer de l'émission de certificats, selon The Record. Vérifiez que vos magasins de confiance n'utilisent plus ses racines.
Columbia (Caroline du Sud) : la capitale de l'État touchée par une cyberattaque
Une cyberattaque perturbe des services municipaux de Columbia, et les autorités de l'État proposent leur aide, selon The Record. La nature de l'attaque et l'auteur ne sont pas connus à ce stade.
INC et The Gentlemen : des serveurs exposés trahissent les rançonneurs
Des serveurs mal protégés liés aux rançongiciels INC et The Gentlemen ont révélé 62 victimes nommées, des versions de leurs chiffreurs et un usage de l'IA dans leurs opérations, selon Daily Security Review. Source secondaire, à recouper.
Vu sur X (à confirmer)
- Cloudflare : le message de Matthew Prince sur l'envolée des tentatives PHP2Shell, des milliers aux millions, est relayé par ABC News. La progression détaillée n'a pas été retrouvée dans un billet officiel de Cloudflare. Chiffres d'un dirigeant, non audités.
- Japon : la Première ministre Sanae Takaichi a appelé sur X à installer les correctifs PHP au plus vite, selon Bloomberg. Message relayé par la presse, non consulté directement.
À SURVEILLER
- Aujourd'hui, vendredi 23 octobre : échéance CISA pour une partie des failles Plex2Shell et pour SiteGuard.
- Ce week-end : apparition possible d'exploits PHP2Shell fiables et publics ; réouverture progressive des services japonais et européens coupés.
- Mardi 27 octobre : divulgation d'une faille LiteLLM déjà corrigée pour les clients Enterprise.
- 3 novembre : échéance CISA pour les autres failles Plex et pour Siemens Software Center.
- À suivre : rapport d'incident de Google Cloud sur la panne de Londres, bilan de Railway et de ConnectWise.
Sources : Straits Times (Bloomberg), ABC News, CNA, Japan Airlines, 20 Minutes, BleepingComputer, Symantec (Broadcom), Zscaler ThreatLabz, Palo Alto Networks Unit 42, The Hacker News, liste tor-relays du Tor Project, Arista (via BleepingComputer), Cisco, SecurityWeek, CERT-FR (ANSSI), Iceberg Quantum, Quantum Sentinel, eWeek, The Quantum Insider, ESET (via The Record), ISC, oss-security, CISA, PLCMatrix, Forever Security, Corgea, AI Aulis, ICO, BBC, The Record, Daily Security Review, X (étiqueté). Publications vérifiées entre le 21 et le 23 octobre 2026 ; heures en heure de Paris.