Digest cyber · Focus IA, quantique et infrastructures
3AM : un rançongiciel mené en partie par une IA
Sommaire · 16 rubriques
- 3AM : un rançongiciel mené en partie par un modèle d'IA
- Black October : Northflank, neuvième plateforme d'IA touchée
- MCPhantom : les agents de code installent des serveurs MCP abandonnés
- Holcim : fuite confirmée, Emperador revendique 360 Go
- Yubico ouvre une bêta de YubiKey post-quantique
- LLMjacking : jusqu'à 1 million de dollars de facture cloud
- 🏭 INFRASTRUCTURES & OT
- Section 9
- Section 10
- 🤖 IA & SÉCURITÉ
- 🗞️ PLUS D'ACTUALITÉS
- Section 13
- Section 14
- Section 15
- 📲 Vu sur X (à confirmer)
- 📅 À SURVEILLER
Aujourd'hui
🤖 3AM : un rançongiciel mené en partie par une IA
☁️ Black October : neuf plateformes d'IA touchées en octobre
🕸️ MCPhantom : des agents installent des serveurs MCP abandonnés
🏗️ Holcim : fuite confirmée, 360 Go revendiqués
🔐 Yubico : une bêta de YubiKey post-quantique
💸 LLMjacking : jusqu'à 1 million de dollars de factures
❄️ Froid commercial : plus de 100 magasins européens touchés
🛡️ CERT-FR : cinq avis publiés le 3 novembre
🖥️ Nvidia Brev : une intrusion reconnue, une clé SSH possiblement exposée
🔧 Trigger.dev : des variables d'environnement exposées
🎓 Frontline Education : 1,3 million de personnes notifiées
🇫🇷 Verrières-en-Forez : la mairie refuse la rançon
📰 WordPress : CVE-2026-119977 ajoutée au KEV
🇨🇳 Chine : les algorithmes post-quantiques en évaluation
3AM : un rançongiciel mené en partie par un modèle d'IA
Bitdefender a publié le 3 novembre l'analyse d'une intrusion d'un affilié du rançongiciel 3AM contre un parc scolaire britannique. Le chiffreur a été lancé le 19 septembre entre 05:07 et 05:33 UTC sur environ 37 machines, dans un parc de 47 systèmes. L'éditeur décrit un cas « hybride », où un humain décide et un modèle gère le répétitif. C'est le premier cas de ce type qu'il a investigué, mais il précise qu'il s'agit d'« une anecdote, pas une tendance ».
- Le parc : 47 systèmes, dont environ 21 serveurs et 8 contrôleurs de domaine ; environ 50 machines atteintes depuis un poste non géré, environ 37 chiffrées le lendemain, selon Bitdefender.
- Les accès : vol des identifiants des serveurs de sauvegarde Veeam les 10 et 11 septembre, comptes administrateurs « library » et « svc_bkpmon », Mimikatz renommé sysmon64.exe, trois domaines reliés par des relations d'approbation le 18 septembre, selon Bitdefender.
- L'exfiltration : environ 40 fichiers d'un partage financier envoyés vers un hôte contrôlé par l'attaquant, et sauvegardes d'état système supprimées avec wbadmin, selon Bitdefender.
- Les indices d'un modèle : interface Veeam appelée sur le port 9392 en authentification Basic au lieu du port 9419 avec jeton OAuth2, redirections Unix « 2>/dev/null » dans des commandes Windows, et reprise d'une commande à l'identique 41 secondes plus tard, selon Bitdefender.
Bitdefender juge « fortement étayé » qu'un modèle a généré les commandes. L'activité « se comporte comme » une boucle agentique, mais on ne peut pas exclure un humain qui copie-colle entre un shell et un chat. Le modèle utilisé reste inconnu et l'attaque n'a rien d'innovant. L'éditeur estime que les cas hybrides deviendront plus courants en 2027, mais c'est une prévision. Attention toutefois : il s'agit d'un seul cas, qualifié d'anecdote. Le « vibeware » ne représenterait qu'environ 0,07 % des échantillons de malwares collectés chaque mois, selon Bitdefender. Surveillez la création d'une relation d'approbation de domaine (netdom trust) et isolez les serveurs de sauvegarde avec des copies immuables.
Black October : Northflank, neuvième plateforme d'IA touchée
La Cloud Security Alliance a publié le 2 novembre une note sur Northflank, une plateforme de déploiement. Le 30 octobre, celle-ci a demandé à ses clients de considérer toutes leurs variables d'environnement comme déchiffrées. Dans les heures qui ont suivi, des clients ont signalé un usage non autorisé de clés d'API de fournisseurs d'IA stockées sur la plateforme. Wiz recense neuf incidents de ce type en octobre sur des plateformes pour développeurs d'IA. Northflank affirme que l'attaque a été contenue en environ une heure après la première alerte.
- L'alerte : le 30 octobre, Northflank demande de renouveler toutes les clés ; Wiz avait prévenu la plateforme à 11 h 43 UTC, selon BleepingComputer cité par la CSA.
- Le périmètre : dans une mise à jour du 2 novembre, Northflank affirme que l'attaque semble viser les secrets du plan de contrôle plutôt que les charges en cours. Les clients de plans de contrôle dédiés ne seraient pas touchés, et la faille serait corrigée sur toute la flotte.
- Le décompte : neuf plateformes touchées en octobre selon Wiz, soit Fireworks AI le 6, Andromeda le 9, Zeabur le 14, Lightning AI le 15, OpenCode les 16 et 17, Railway le 20, Warp le 23, CommandCode le 28 et Northflank le 30.
- Les cas d'école : des identifiants Amazon Bedrock volés ont servi à environ 800 000 appels de modèle en 30 heures dans un cas, et 1,7 million en 13 heures dans l'autre. Cela représente plus de 100 000 dollars aux tarifs catalogue, selon Wiz.
Selon Wiz, aucune faille ni dépendance unique ne relie ces incidents. Les attaquants ont visé les variables d'environnement stockées, surtout celles qui donnent accès à des modèles d'IA. Northflank n'a publié ni son analyse de cause ni le nombre de clients touchés. Elle n'a pas dit non plus si d'autres identifiants que les clés d'IA ont servi. Railway et Warp figuraient déjà dans nos éditions précédentes. Prudence : les 800 000 et 1,7 million d'appels viennent de deux cas d'école chez un fournisseur non identifié, et Wiz n'a pas pu relier les sites de revente de clés aux intrusions. Renouvelez réellement vos secrets en révoquant l'ancien, et commencez par les clés d'IA et les identifiants cloud. Vérifiez la facturation depuis le 1er octobre et plafonnez les dépenses, comme le recommande la CSA.
MCPhantom : les agents de code installent des serveurs MCP abandonnés
Glow Labs a examiné de vraies transcriptions de sessions de codage avec des agents d'IA. L'éditeur y a trouvé des serveurs MCP obsolètes installés sur des machines de développeurs, un schéma qu'il appelle MCPhantom. Dans 98 % de ces sessions, l'agent semble avoir tiré le nom du serveur de ses données d'entraînement. Dans les 2 % restants, l'utilisateur avait demandé l'ancien paquet par son nom. Help Net Security a rapporté l'étude le 3 novembre.
- L'exemple : à la demande « installe un MCP GitHub », l'agent a écarté le serveur officiel de GitHub au profit d'un serveur de référence d'Anthropic archivé en mai 2025. Le dépôt de ce serveur indique qu'aucune mise à jour de sécurité ne viendra, selon Glow Labs.
- Le périmètre : même schéma avec Claude Code, Cursor, Codex CLI, Claude Cowork et le chat de Claude, et des modèles d'Anthropic, d'OpenAI et de xAI.
- Les failles : quatre failles de gravité élevée dans ces serveurs de référence, dont une exécution de code à distance dans le serveur Puppeteer, déclenchable par une injection de prompt. Le rapport a été classé « hors périmètre » car le serveur est archivé, et aucun CVE n'a été attribué.
- L'ampleur : ces paquets obsolètes ont été téléchargés plus de 17,3 millions de fois sur npm depuis juillet 2025. Cinq d'entre eux figurent dans le top 100 des paquets MCP de npm, selon Glow Labs.
Un serveur MCP est un protocole qui relie un agent à des outils externes. Il est lancé via npx, sans fichier de dépendances, et l'EDR n'y voit qu'un processus Node de confiance qui installe un paquet public. Glow Labs n'a observé aucune exploitation à ce stade et n'a pas mesuré la fréquence globale du phénomène. L'étude porte sur des sessions choisies où un serveur obsolète a été installé ou suggéré. Attention toutefois : l'absence de CVE ne signifie pas l'absence de risque, et la faille Puppeteer ne sera pas corrigée. Repérez les configurations MCP qui référencent les anciens serveurs @modelcontextprotocol. Passez au serveur du propriétaire du service quand il existe. Ajoutez le statut « obsolète » de npm à vos critères d'approbation et utilisez les crochets de pré-exécution de vos outils d'agents.
Holcim : fuite confirmée, Emperador revendique 360 Go
Holcim a confirmé le 3 novembre à l'agence AWP une cyberattaque et une « fuite de données non autorisée de portée limitée ». L'entreprise dit que l'incident a été maîtrisé et qu'une enquête est ouverte. Selon elle, ses systèmes de contrôle industriels, ses sites de production, ses réseaux logistiques et ses activités commerciales ne sont pas affectés. Le groupe de rançongiciel Emperador revendique de son côté plus de 360 Go dérobés et menace de les publier. Cette revendication n'est pas confirmée par Holcim.
- La confirmation : Holcim reconnaît une fuite « de portée limitée », sans préciser quels fichiers sont concernés, selon AWP. L'information initiale vient du magazine suisse Inside IT.
- La revendication : Emperador affirme avoir dérobé plus de 360 Go et menace de les publier ; le contenu des fichiers n'est pas précisé, selon Watson.
- Le groupe : Emperador est actif depuis août et revendique environ 80 attaques, selon Inside IT.
- L'autre victime : Emperador a aussi ajouté Alain Afflelou à son site de revendications le lundi 26 octobre, avec un fichier annoncé de 11,1 Mo, selon Cyberattaque.org. Aucune confirmation officielle n'a été relevée.
Une revendication de 360 Go décrit ce qu'un groupe affirme détenir, pas ce qui a été copié ni ce qui sera publié. Holcim parle d'une fuite limitée sans dire quels fichiers sont concernés : l'écart entre les deux versions reste à éclaircir. Attention toutefois : les quelque 80 attaques sont des revendications rapportées par Inside IT, pas un bilan vérifié. Ne payez pas de demande d'extorsion et surveillez les messages qui reprennent vos données.
Yubico ouvre une bêta de YubiKey post-quantique
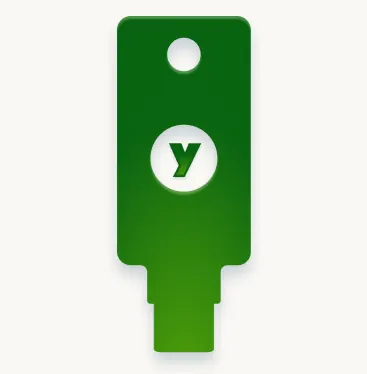
Yubico a ouvert le 3 novembre une bêta publique d'une YubiKey de nouvelle génération, dotée d'un nouvel élément sécurisé. La clé implémente ML-DSA (FIPS 204) pour les signatures et ML-KEM (FIPS 203) pour l'encapsulation de clés. Elle reste compatible avec FIDO2, les passkeys et PIV existants. L'éditeur précise qu'il s'agit d'une évaluation, pas d'un produit pour la production.
- Le programme : bêta ouverte à partir du 3 novembre, sur candidature, pour les développeurs, les ingénieurs d'identité et les équipes PKI, en échange de retours, selon Yubico.
- Les usages : passkeys basées sur ML-DSA, passage progressif des passkeys classiques au post-quantique, certificats x.509 PIV avec ML-DSA et ML-KEM, bibliothèques FIDO2 et Java mises à jour.
- Le statut : « évaluation, pas pour la production » ; aucun prix ni date de disponibilité commerciale n'est publié dans les sources consultées.
Cette bêta permet de tester ML-DSA et ML-KEM sur les usages FIDO2 et PIV existants. À relativiser : Yubico la réserve à l'évaluation, et aucun prix ni calendrier commercial n'est annoncé. Pour le calendrier post-quantique chinois, voir la brève plus bas. Testez la bêta en laboratoire et n'engagez pas de déploiement en production avant une version commerciale.
LLMjacking : jusqu'à 1 million de dollars de facture cloud
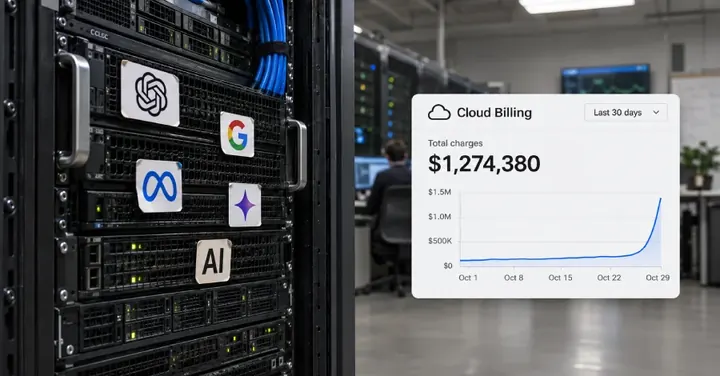
Le Google Threat Intelligence Group et Mandiant ont publié un rapport sur le LLMjacking, le détournement de l'accès d'une entreprise à des modèles de langage. C'est la victime qui paie la consommation. Google dit avoir observé des charges frauduleuses supérieures à 100 000 dollars en une seule journée. Dans certaines organisations, les montants ont atteint jusqu'à 1 million de dollars cumulés avant la révocation des accès. The Hacker News a rapporté l'analyse le 3 novembre.
- Les victimes : des organisations en Amérique du Nord, en Amérique du Sud et en Asie-Pacifique, dans la finance, le commerce, la technologie et le transport, selon Google.
- L'accès initial : le plus souvent des jetons d'identité cloud exposés ou volés, comme les identifiants IAM, les clés de comptes de service, les jetons d'accès personnels GitHub et les jetons de session.
- Le cas UNC6993 : l'acteur a compromis une instance cloud via une clé de compte de service mal configurée. Il a créé des clés d'API supplémentaires et cumulé plus de 100 000 dollars de facturation. Il hébergeait aussi une fausse page de portail pour récupérer des jetons de session actifs.
- La faille citée : Google cite l'exploitation de CVE-2026-40217 dans LiteLLM, un logiciel de routage de modèles, pour l'élévation de privilèges.
- Les revendeurs : une nouvelle catégorie d'acteurs, les « LLM Mixers », revend des accès non autorisés. Jet Night propose ainsi un accès « illimité » à un modèle de pointe pour environ 60 dollars par mois, une offre alléguée selon Google.
Le LLMjacking ne casse pas un modèle : il exploite des jetons exposés ou volés, ou une clé mal configurée, et c'est la facture qui donne l'alerte. C'est l'autre bout de la chaîne décrite dans Black October (voir plus haut) : Wiz parle de la revente de clés volées, Google de leur monétisation. Google prévoit que les acteurs privilégieront cette méthode au détriment du cryptojacking, mais c'est une prévision et non un constat. Prudence toutefois : les montants sont des cumuls observés dans certaines organisations, pas une moyenne. Révoquez les jetons inutilisés, utilisez une clé distincte par service, plafonnez les dépenses et vérifiez la facturation depuis le 1er octobre.
INFRASTRUCTURES & OT
Froid commercial : plus de 100 magasins européens touchés
Dans la nuit du dimanche 1er au lundi 2 novembre, plus de 100 magasins en Belgique, en Estonie, en Irlande, au Luxembourg, aux Pays-Bas et en Suède ont vu leurs congélateurs et frigos chauffer, jusqu'à 50 °C par endroits, selon SecurityWeek ; des problèmes sont aussi signalés en Finlande, en Italie et au Portugal. Personne n'a revendiqué ces faits, et les enquêteurs n'ont pas établi de lien avec la vague française des 11 et 12 octobre, qui avait touché environ 700 supermarchés. Censys compte un peu plus de 1 000 interfaces Danfoss StoreView joignables dans le monde ; en France, il en reste 220 aujourd'hui, contre 1 825 avant les attaques d'octobre. Coupez l'accès Internet de ces interfaces, comme l'a recommandé Danfoss le 13 octobre. Selon Sabcobel, une mise à jour ne suffit pas : il faut aussi modifier le matériel.
CERT-FR : cinq avis publiés le 3 novembre
Le CERT-FR a publié le 3 novembre cinq avis, sans alerte. CERTFR-2026-AVI-1443 couvre Android (bulletin du 2 novembre, correctif du 1er novembre) et signale des risques d'exécution de code à distance et d'élévation de privilèges. CERTFR-2026-AVI-1444 concerne GLPI, versions 11.0.x antérieures à 11.0.10 et versions antérieures à 10.0.28, pour des scripts injectés (XSS) et une élévation de privilèges. CERTFR-2026-AVI-1445 signale CVE-2026-120057, une injection SQL dans PostgreSQL ODBC antérieur à 18.00.0006. CERTFR-2026-AVI-1446 porte sur NetApp ONTAP 9 (exécution de code à distance) et CERTFR-2026-AVI-1447 sur Xen (XSA-523, CVE-2026-102703 et CVE-2026-102704, confidentialité et intégrité). Appliquez les correctifs éditeur et vérifiez vos versions.
Nvidia Brev : une intrusion reconnue, une clé SSH possiblement exposée
Nvidia a notifié des utilisateurs de sa plateforme Brev d'une activité non autorisée du 4 au 20 octobre 2026, selon Tom's Hardware. La clé SSH configurée par Brev a pu être exposée ; elle a été renouvelée et les instances ont été mises à jour. Nvidia dit n'avoir pas trouvé d'usage abusif, mais n'explique pas l'accès initial et ne dit pas si des données ou des charges de clients ont été consultées. Tom's Hardware replace l'incident dans le contexte de « Black October », mais Nvidia ne le relie pas à ces incidents. Limite : Nvidia reconnaît une activité non autorisée et une clé possiblement exposée, sans usage abusif constaté à ce stade. Vérifiez vos clés SSH et les journaux d'accès aux instances.
IA & SÉCURITÉ
Trigger.dev : des variables d'environnement exposées
Trigger.dev, plateforme cloud de workflows d'IA, a prévenu ses clients d'un incident de sécurité ayant exposé des variables d'environnement, selon The Register. L'incident a été divulgué le dimanche 1er novembre. Un attaquant a eu accès aux variables d'environnement d'un sous-ensemble d'organisations, et la faille exploitée est bloquée. L'entreprise n'a ni détaillé la cause ni nommé les organisations touchées, et promet un rapport complet. Limite : on ne sait pas combien de secrets ont été lus ni lesquels. Faites tourner vos clés en révoquant réellement les anciennes, et vérifiez la facturation de vos fournisseurs d'IA depuis le 1er octobre.
PLUS D'ACTUALITÉS
Frontline Education : 1,3 million de personnes notifiées
Frontline Education a notifié 1 298 917 personnes, selon SecurityWeek, qui s'appuie sur les déclarations aux procureurs généraux de plusieurs États américains. Frontline explique que le 14 août 2026, une faille d'un logiciel tiers a permis un accès non autorisé à une partie de son environnement, la dernière activité non autorisée datant du 15 août. Selon l'entreprise, les données touchées comprennent, selon les cas, des numéros de sécurité sociale, dates de naissance, numéros de permis de conduire ou de passeport, identifiants Medicaid et identifiants d'élève ; elle dit ne connaître aucun cas de mauvais usage. Les notifications individuelles ont commencé vers le 26 octobre ; le total national n'est pas publié et pourrait être plus élevé. Si vous êtes concerné, surveillez les ouvertures de crédit et les messages d'hameçonnage.
Verrières-en-Forez : la mairie refuse la rançon
Le serveur de stockage de la mairie de Verrières-en-Forez (Loire, environ 800 habitants) a été chiffré dans la nuit du 28 octobre vers 3 h 40, selon Cyberattaque.org. La commune a refusé la rançon, déposé plainte et notifié la CNIL ; aucune fuite de données n'est établie à ce stade. Le rançongiciel n'est pas identifié. Par ailleurs, le groupe TheGentlemen revendique depuis le 2 novembre une attaque contre le logisticien français Logsytech Group, une revendication non confirmée. Limite : dans les deux cas, aucune fuite de données n'est établie publiquement. Vérifiez les sauvegardes hors ligne et les accès aux serveurs de fichiers.
WordPress : CVE-2026-119977 ajoutée au KEV
La CISA a ajouté le 3 novembre CVE-2026-119977 à son catalogue KEV, avec une échéance fédérale au 6 novembre. Cette faille, une situation de compétition de type TOCTOU notée 8,1 sur l'échelle CVSS, permet une exécution de code non authentifiée pendant une mise à jour du cœur de WordPress. Selon The Hacker News, Wordfence a enregistré plus de 18 500 requêtes visant les chemins « setup-config.php » dans les 21 premières heures après la divulgation, et bloqué 12 632 attaques en 24 heures. Le correctif est disponible depuis fin octobre ; vérifiez votre version et les journaux de mise à jour (voir notre édition du 2 novembre).
Chine : les algorithmes post-quantiques en évaluation
L'Institut chinois de normalisation des mots de passe commerciaux (ICCS) a publié le 20 septembre 2026 la liste des candidats de la première série des « nouveaux algorithmes de chiffrement commercial », selon Xinhua Finance. Le premier bilan de l'évaluation est attendu en juin 2027. Le même article rappelle les consignes allemandes du 12 octobre : préparation fin 2026, transition des systèmes à haut risque fin 2030, transition complète fin 2035. Limite : il s'agit d'un calendrier d'évaluation, pas d'algorithmes retenus ni de produits certifiés. Inventoriez dès maintenant vos usages cryptographiques et interrogez vos fournisseurs.
Vu sur X (à confirmer)
- Aucune source X n'a été nécessaire pour cette édition ; les faits rapportés ici sont documentés par les sources citées.
À SURVEILLER
- 6 novembre 2026 : échéance fédérale américaine de la CISA pour CVE-2026-119977 (WordPress).
- Rapport complet de Trigger.dev et analyse de cause de Northflank, promis, non datés.
- Yubico : bêta ouverte depuis le 3 novembre, sur candidature.
- Juin 2027 : premier bilan de l'évaluation chinoise des algorithmes post-quantiques, selon Xinhua Finance.
Sources
- Bitdefender, 3AM : https://www.bitdefender.com/en-us/blog/businessinsights/3am-ransomware-hybrid-ai-attack
- Cloud Security Alliance, Northflank : https://labs.cloudsecurityalliance.org/research/csa-research-note-northflank-ai-key-resale-pipeline-20261102/
- Tom's Hardware, Nvidia Brev : https://www.tomshardware.com/tech-industry/cyber-security/nvidia-brev-security-breach-may-have-exposed-ssh-keys-used-to-access-customer-vms-investigation-finds-unauthorized-activity-spanning-16-days-but-no-evidence-of-misuse
- Help Net Security, MCPhantom : https://www.helpnetsecurity.com/2026/11/03/mcphantom-deprecated-mcp-servers/
- Watson, Holcim : https://www.watson.ch/fr/suisse/entreprise/478619911-des-pirates-attaquent-et-menacent-holcim
- Cyberattaque.org, Alain Afflelou : https://www.cyberattaque.org/afflelou-vise-par-un-ransomware-qui-menace-de-diffuser-les-donnees-des-clients/
- Yubico, bêta PQC : https://www.yubico.com/pqc-beta-program/
- Xinhua Finance, algorithmes post-quantiques : https://m.cnfin.com/gs-lb//zixun/20261103/4490393_1.html
- The Hacker News, LLMjacking : https://thehackernews.com/2026/11/google-warns-llmjacking-attacks-are.html
- SecurityWeek, froid commercial : https://www.securityweek.com/over-100-european-stores-hit-as-supermarket-fridge-attacks-resume/
- CERT-FR, AVI-1443 : https://www.cert.cyber.gouv.fr/avis/CERTFR-2026-AVI-1443
- CERT-FR, AVI-1444 : https://cert.cyber.gouv.fr/avis/CERTFR-2026-AVI-1444
- CERT-FR, AVI-1445 : https://www.cert.cyber.gouv.fr/avis/CERTFR-2026-AVI-1445/
- CERT-FR, AVI-1446 : https://www.cert.cyber.gouv.fr/avis/CERTFR-2026-AVI-1446/
- CERT-FR, AVI-1447 : https://www.cert.cyber.gouv.fr/avis/CERTFR-2026-AVI-1447/
- The Register, Trigger.dev : https://www.theregister.com/security/2026/11/02/thieves-pilfer-environment-variables-from-trigger-ai-workflow-tool/5306998
- Frontline Education, notification : https://www.frontlineeducation.com/news/frontline-education-notice-of-data-breach/
- SecurityWeek, Frontline Education : https://www.securityweek.com/frontline-education-data-breach-impacts-over-1-3-million/
- Cyberattaque.org, Verrières-en-Forez : https://www.cyberattaque.org/verrieres-en-forez-une-cyberattaque-bloque-la-mairie-les-pirates-exigent-une-rancon/
- Dexpose, Logsytech : https://www.dexpose.io/thegentlemen-ransomware-threatens-logsytech-group/
- CISA, ajout KEV : https://www.cisa.gov/news-events/alerts/2026/11/03/cisa-adds-one-known-exploited-vulnerability-catalog
- The Hacker News, WordPress : https://thehackernews.com/2026/11/cisa-confirms-hackers-exploiting.html
Fenêtre principale : du mardi 3 au mercredi 4 novembre 2026 ; certaines sources datent du 1er ou du 2 novembre. Heures en heure de Paris sauf mention contraire.