Digest cyber · Focus IA, quantique et infrastructures
PHP2Shell : 25 serveurs compromis selon Dream, Fragnesia au KEV
Sommaire · 12 rubriques
- PHP2Shell et Fragnesia : 25 serveurs compromis selon Dream, la CISA ajoute Fragnesia au KEV
- Froid industriel : plus de 700 supermarchés français touchés, 12 976 services exposés dans le monde
- Volt Typhoon : Silent Train, un réseau de relais furtifs derrière quatre campagnes zero-day
- VMware ESX : une faille de journalisation exploitée en zero-day, Warp Panda pointé par CrowdStrike
- FortiBleed 2.0 : plus de 100 000 identifiants FortiGate exposés en clair
- Oracle E-Business Suite : CVE-2026-101767 déjà sondée, aucune exploitation confirmée
- Post-quantique : 54 % des grands sites supportent un échange de clés PQC, un chiffre tiré par les CDN
- 🏭 INFRASTRUCTURES & OT
- 🤖 IA & SÉCURITÉ
- 🗞️ PLUS D'ACTUALITÉS
- 📲 Vu sur X (à confirmer)
- 📅 À SURVEILLER
Aujourd'hui
🧨 PHP2Shell et Fragnesia : 25 serveurs compromis selon Dream
🛒 Froid industriel : plus de 700 supermarchés français touchés
🕵️ Volt Typhoon : quatre zero-days derrière Silent Train
🖥️ VMware ESX : une faille de journalisation exploitée
🔑 FortiBleed 2.0 : 100 000 identifiants exposés
🗄️ Oracle EBS : CVE-2026-101767 déjà sondée
⚛️ Post-quantique : 54 % des grands sites compatibles PQC
🏭 InfraTrust : 2 813 vulnérabilités recensées
🛰️ FortiSIEM : une exploitation signalée par le Canada
⚙️ EPICS Base : un dépassement d'entier noté 9,8
🤖 Skynet : un agent offensif de 100 000 étapes
💸 n0n : une extorsion assistée par IA
🚇 Femern : Barracuda revendique une intrusion
🏛️ Machelen : Rhysida revendique 2,9 To
PHP2Shell et Fragnesia : 25 serveurs compromis selon Dream, la CISA ajoute Fragnesia au KEV
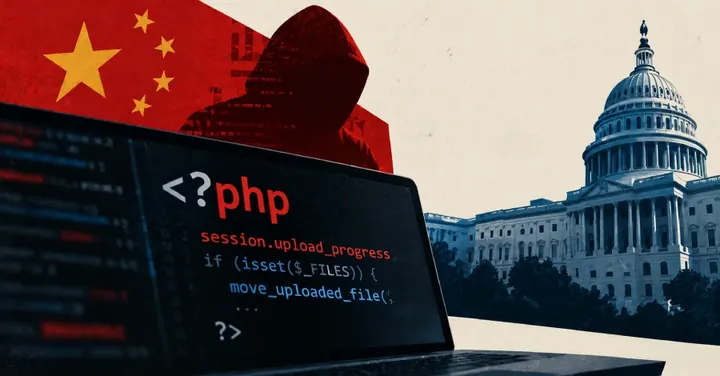
La société Dream affirme qu'un acteur soupçonné d'être lié à la Chine a compromis 25 serveurs en enchaînant PHP2Shell et Fragnesia. Trois d'entre eux appartiennent à un environnement affilié au gouvernement américain. La CISA a ajouté Fragnesia à son catalogue KEV le 28 octobre. L'exploitation des serveurs, elle, reste une revendication de Dream.
- La chaîne : CVE-2026-109618 et CVE-2026-109619 (PHP2Shell) sont notées 9,2, et CVE-2026-46300 (Fragnesia) 7,8 selon la NVD. La fiche KEV indique que la faille du noyau peut être chaînée aux deux autres pour « implanter des webshells PHP et exécuter des commandes en root », selon la CISA.
- Le repérage : Dream dit avoir trouvé 19 000 pare-feu exposés via FOFA, puis retenu 240 cibles après filtrage. 25 ont été exploitées les 23 et 24 octobre, et 24 ont reçu un web shell root, selon SecurityWeek.
- Les trois serveurs : le premier a planté le 23 octobre à 18 h 14 UTC. L'attaquant a ensuite envoyé 240 sondes automatisées en deux heures, en attendant qu'il redémarre. Le deuxième a été compromis en root le 24 à 10 h 09 UTC, le troisième en interne à 11 h 35 UTC, selon The Hacker News.
- Les artefacts : Dream cite Claude Code, des clés FOFA et aiscan, un outil lié à DeepSeek et Kimi. Elle en déduit une assistance par IA, non confirmée.
Fragnesia a été divulguée et corrigée par les grandes distributions Linux en mai 2026, selon Red Tiger Security. L'enchaînement avec PHP2Shell change l'échelle, pas la nature du défaut. Prudence toutefois : l'attribution à un acteur lié à la Chine est celle de Dream, et les 25 compromissions sont revendiquées, sans confirmation d'une autorité. Appliquez le correctif pour CVE-2026-46300 sans attendre l'échéance fédérale américaine du 31 octobre, et vérifiez la version de PHP de vos pare-feu.
Froid industriel : plus de 700 supermarchés français touchés, 12 976 services exposés dans le monde
Plus de 700 supermarchés français ont été touchés par une cyberattaque visant le froid industriel, selon l'AP. Les attaquants ont modifié des températures et des cycles de dégivrage, ce qui a provoqué des pertes alimentaires. L'attaque remonte à la mi-octobre : l'alerte du CERT-FR date du 12 octobre. Le fait nouveau est l'étude de Forescout du 22 octobre, relayée le 29 par iThome. Le CERT-FR fait état de « nombreuses compromissions » de contrôleurs Danfoss AK-SM/AK-SC et Copeland/Dixell XWEB.
- Les équipements : l'alerte CERTFR-2026-ALE-012 recommande plusieurs mesures, selon le CERT-FR : sortir ces contrôleurs d'Internet, passer par un VPN, réinitialiser en usine les équipements compromis, mettre à jour le firmware et changer les mots de passe.
- L'exposition : Forescout recense 12 976 services de froid sur 6 017 adresses IP, dans 99 pays ou régions, selon iThome. 7 075 relèvent de Copeland/Dixell XWEB et 4 697 de Danfoss StoreView, soit environ 91 % du total.
- Le parc vulnérable : parmi les StoreView, 3 762 (environ 80 %) tournent sur des AK-SM 800A en firmware antérieur à 4.3.1, qui présentent des vulnérabilités connues.
- Les alertes : l'ACN italien et le BSI allemand ont alerté, selon iThome. Ces chiffres comptent des services observés, pas des équipements, et encore moins des victimes.
Le froid est une infrastructure critique discrète : une consigne modifiée ne casse rien, mais elle ruine la chaîne du froid. À relativiser : les 12 976 services recensés par Forescout décrivent une exposition sur Internet, pas un bilan d'attaques, et le chiffre de 700 supermarchés vient de l'AP. Vérifiez si vos automates de froid sont joignables depuis Internet. Si c'est le cas, coupez l'accès direct.
Volt Typhoon : Silent Train, un réseau de relais furtifs derrière quatre campagnes zero-day
Lumen Black Lotus Labs décrit Silent Train, un réseau de relais éphémères que le groupe Volt Typhoon utilise pour masquer ses attaques. L'équipe attribue au groupe quatre campagnes zero-day contre des plateformes de gestion, visant les télécoms et la défense aux États-Unis. Les sessions durent environ 4 heures, puis les traces sont effacées.
- Le réseau : des relais sur des routeurs SOHO, des objets connectés et des équipements d'entreprise, en chaînes multi-sauts, avec nettoyage après l'opération ; le réseau est aujourd'hui démantelé, selon Lumen. Des centaines de victimes sont citées, dans les télécoms, la défense et les infrastructures critiques.
- Les quatre zero-days : Versa Director (CVE-2024-39717), N-able N-central (CVE-2025-8875 et CVE-2025-8876), Cisco Catalyst SD-WAN Controller (CVE-2026-20127) et Arista VeloCloud Orchestrator (CVE-2026-16812), selon The Hacker News.
- La cible suspecte : Quest KACE apparaît avec environ 30 victimes, une piste que Lumen présente comme suspecte et non confirmée.
- La portée : au moins 27 classes d'appareils sont concernées, et Hawaï, la Californie et le Texas figurent parmi les zones citées.
Silent Train ne décrit pas une faille unique mais une méthode : emprunter la furtivité des appareils de monsieur Tout-le-monde. Un routeur domestique mal protégé devient un point de passage, et l'attaquant n'a plus besoin de son propre réseau. Prudence toutefois : l'attribution à Volt Typhoon est celle de Lumen, et les campagnes citées s'étalent sur plusieurs années. Le nombre exact de victimes n'est pas publié. Surveillez les connexions sortantes inhabituelles de vos équipements d'accès et les changements de firmware.
VMware ESX : une faille de journalisation exploitée en zero-day, Warp Panda pointé par CrowdStrike
La CISA a ajouté CVE-2026-41709 à son catalogue KEV le 28 octobre, sur la base de preuves d'exploitation active. La faille, notée 2,7, permet à un administrateur d'effectuer certaines opérations sans laisser de trace dans les journaux de VMware ESX. CrowdStrike attribue son exploitation en zero-day à Warp Panda, un acteur lié à la Chine, dans des attaques contre le secteur juridique américain.
- La faille : CVE-2026-41709, CVSS 2,7, une insuffisance de journalisation. Un acteur disposant d'un accès administrateur peut effectuer certaines opérations sans être journalisé, selon Broadcom.
- Le correctif : Broadcom a corrigé la faille en juillet 2026, dans l'avis VMSA-2026-0006. Les versions corrigées sont ESXi-9.1.0.0-25370933, ESXi-9.0.2.0100-25595025, ESXi80U3j-25429389 et VCF 5.2.4. Échéance fédérale : 11 novembre.
- L'attribution : CrowdStrike, dans son rapport 2026 sur les menaces du secteur juridique, désigne Warp Panda, aussi appelé Armory Castle, ex-UNC5221, Clay Typhoon ou VerdantBamboo, selon The Hacker News.
- La suite : pivot vers vCenter, malwares BRICKSTORM et SharpStorm, vol de jetons de session cloud Microsoft 365 et enrôlement d'un appareil MFA pirate.
- Le lien : ce mois-ci, Mandiant a attribué au même acteur l'exploitation de CVE-2026-102764 (9,3) dans BeyondTrust Remote Support.
Un score de 2,7 ne dit rien de l'usage qu'on peut faire d'une faille : ici, elle sert à réduire la visibilité des journaux d'audit. Pour un attaquant déjà administrateur, ne pas laisser de trace vaut mieux qu'une exécution de code. À relativiser : l'attribution à Warp Panda est celle de CrowdStrike, et l'exploitation décrite date du début de 2026. Vérifiez la conservation de vos journaux d'audit ESXi et leur envoi hors de l'hôte. Un journal local peut être la première chose que l'attaquant contrôle.
FortiBleed 2.0 : plus de 100 000 identifiants FortiGate exposés en clair
Le HKCERT relaie un jeu de données enrichi de plus de 100 000 enregistrements de comptes et de secrets FortiGate en clair. On y trouve des comptes administrateurs, des identifiants LDAP Active Directory, des secrets de clusters haute disponibilité et des comptes SMTP. La plupart des fichiers datent de février 2026 : il ne s'agit pas d'une nouvelle vague d'attaques.
- Le contenu : plus de 100 000 enregistrements, et 975 domaines absents de la première vague, selon le HKCERT.
- La nuance : les fichiers sources datent surtout de février 2026, et le HKCERT précise qu'il ne s'agit pas d'une nouvelle vague d'attaques.
- La vérification : Hudson Rock propose un portail de vérification.
- Le risque : des identifiants en clair permettent de se connecter sans exploiter de faille, et la réutilisation de mots de passe élargit l'exposition.
Une fuite d'identifiants n'est pas une attaque : c'est un stock de clés. Le chiffre de 100 000 enregistrements ne dit ni combien sont encore valides, ni combien d'organisations sont touchées. À relativiser : le HKCERT insiste sur l'ancienneté des fichiers, et rien n'indique une campagne en cours. Changez les mots de passe des comptes administrateurs FortiGate, vérifiez les comptes LDAP et SMTP configurés sur les équipements, et activez l'authentification à deux facteurs sur l'administration.
Oracle E-Business Suite : CVE-2026-101767 déjà sondée, aucune exploitation confirmée
Des sondes d'exploitation visent CVE-2026-101767, une injection SQL non authentifiée notée 9,8 dans le servlet TCF d'Oracle E-Business Suite. Elles ont été observées dès le 27 octobre, selon Defused Cyber et Aviatrix. À la même date, Censys ne relevait aucun signalement d'exploitation dans la nature.
- La faille : CVE-2026-101767, CVSS 9,8, une injection SQL non authentifiée dans /OA_HTML/AppsTCFServer, permettant une exécution de code à distance. Elle touche les versions 12.2.3 à 12.2.15, selon Censys.
- La découverte : Horizon3.ai a signalé la faille, et Oracle a publié un correctif dans son CPU du 20 octobre.
- Les sondes : Defused Cyber et Aviatrix rapportent des sondes dès le 27 octobre, selon Aviatrix. Une sonde n'est pas une exploitation réussie.
- L'exposition : Censys recense environ 2 246 propriétés web EBS, un chiffre d'exposition et non de victimes.
- Le même CPU : CVE-2026-101809, notée 10,0, touche Workflow Notification Mailer.
Selon Horizon3, l'injection s'exécute avec les droits de l'utilisateur de base de données APPS et peut être chaînée jusqu'au système d'exploitation. Le correctif existe depuis le 20 octobre, mais l'application d'un CPU prend du temps. À relativiser : les sondes décrites par Aviatrix ne prouvent pas que la faille a été exploitée avec succès, et Censys ne relève aucune exploitation confirmée. Examinez les journaux d'accès à /OA_HTML/AppsTCFServer et appliquez le CPU.
Post-quantique : 54 % des grands sites supportent un échange de clés PQC, un chiffre tiré par les CDN
F5 Labs relève que 54 % du million de sites les plus visités supportent un échange de clés post-quantique. Mais le chiffre est tiré par les CDN et les hyperscalers, surtout Cloudflare. Hors de ces plateformes, la proportion tombe à environ 22 %.
- La mesure : 54 % du top 1 million supportent un échange de clés PQC, selon F5 Labs.
- L'effet CDN : hors Cloudflare et CDN, la proportion n'est que d'environ 22 %. Le chiffre global masque donc la préparation réelle des organisations.
- Les retards : 10,5 % des sites ne supportent même pas TLS 1.3, et 19 % des grands sites déploient encore des certificats d'une durée de vie supérieure à 90 jours.
- Les secteurs : les services publics (utilities), l'énergie, les télécoms et les administrations figurent parmi les moins préparés, même avec un CDN.
Le post-quantique est déjà là pour une partie du web, mais surtout chez les intermédiaires. Une organisation qui s'appuie sur un CDN hérite de sa PQC sans avoir traité ses propres systèmes. Prudence toutefois : 54 % décrit un support technique, pas un usage effectif ni une protection complète. Demandez à vos fournisseurs quels algorithmes sont négociés, puis inventoriez vos propres points de terminaison.
INFRASTRUCTURES & OT
InfraTrust : 2 813 vulnérabilités dans les équipements réseau
Le bilan d'octobre d'Eclypsium recense 133 avis de 18 éditeurs entre le 18 septembre et le 14 octobre, couvrant 2 813 vulnérabilités. 37 avis sont critiques, 5 atteignent le score maximal de 10,0 et 58 décrivent des failles exploitables à distance sans authentification. 16 avis incluent des failles du catalogue KEV, dont Citrix NetScaler (CVE-2026-88771, CVE-2026-88772, CVE-2026-88779), Ivanti Connect Secure (CVE-2026-104935) et PAN-OS (CVE-2026-0322). Ces chiffres décrivent un flux d'avis, pas un état du parc. Priorisez les correctifs des équipements joignables depuis Internet.
FortiSIEM : CVE-2026-106173, une exploitation signalée par le Cyber Centre canadien
CVE-2026-106173 est une traversée de chemin via gRPC dans FortiSIEM 7.5.0, qui mène à l'exécution de code. Fortinet la note 9,4 dans son avis du 13 octobre et l'a corrigée dans 7.5.1. Les branches 7.6 et Cloud ne sont pas concernées. Le 23 octobre, le Cyber Centre canadien a signalé une exploitation dans la nature, sur la base de sources ouvertes, alors que le bulletin Fortinet ne la marque pas comme exploitée. Un exploit public circule, selon Diesec. La limite : aucune victime n'est identifiée. Passez en 7.5.1 ou, à défaut, fermez le port TCP 27918.
EPICS Base : CVE-2026-114595, un dépassement d'entier noté 9,8
L'avis ICSA-26-300-01 de la CISA signale CVE-2026-114595, un dépassement d'entier dans le traitement des requêtes réseau d'EPICS Base 7.0.10 et des versions antérieures. La faille, notée 9,8, peut provoquer une corruption mémoire, un déni de service ou une exécution de code à distance. Le score décrit une gravité potentielle, pas une exploitation constatée. Si vous ne pouvez pas corriger, isolez les réseaux où tournent les serveurs EPICS et filtrez les requêtes qui leur parviennent.
Tailscale : près d'une douzaine de failles SSH corrigées
L'équipe sécurité de Tailscale a corrigé près d'une douzaine de vulnérabilités dans son implémentation SSH. Elles peuvent permettre le vol d'identifiants, le crash d'un serveur ou une élévation de privilèges jusqu'à root. L'article ne cite aucun numéro CVE. Mettez à jour le client et le démon Tailscale, puis vérifiez les journaux de connexion SSH.
IA & SÉCURITÉ
Skynet : un agent offensif conçu pour tourner jusqu'à 100 000 étapes
Symantec dit avoir saisi les instructions d'un agent autonome, Skynet, capable d'enchaîner jusqu'à 100 000 étapes sans validation humaine. Ces étapes couvrent le scan, l'infection, le vol d'identifiants et le déploiement de mineurs de cryptomonnaies, aux frais de la victime, qui paie l'inférence. L'outil s'appuie sur des modèles exposés, détournés pour l'attaque. La limite : Symantec n'a signalé aucune victime confirmée, et les instructions capturées faisaient partie d'un exercice d'entraînement bénin. Surveillez les modèles que vous exposez sans authentification et les factures d'inférence anormales.
n0n : un serveur ouvert révèle une extorsion assistée par IA
SOCRadar a analysé le serveur ouvert d'un opérateur lié au rançongiciel n0n, capturé les 25 et 26 septembre. On y trouve un agent opencode configuré avec 154 modèles de sept fournisseurs, dont des modèles « non censurés », et plus de 7 216 dollars de dépenses d'IA au 22 octobre. L'opération reste dirigée par un humain : aucun système entièrement autonome n'a été observé. L'accès initial repose sur des mots de passe faibles ou volés. Une liste de 305 appliances FortiGate SSL-VPN est également citée, selon SOCRadar. La limite : il s'agit d'un rapport de sécurité privé, non d'une mise en cause judiciaire.
Warp : des journaux d'agents IA exposés via un prestataire
Warp indique qu'une attaque contre un prestataire de son infrastructure a exposé des traces de décisions d'agents et de la télémétrie. Son dirigeant estime qu'environ 1 % des utilisateurs de la plateforme sont concernés ; celle-ci revendique 800 000 utilisateurs. CrowdStrike assiste l'enquête. La limite : le pourcentage est une estimation, et la nature exacte des données touchées n'est pas détaillée. Examinez ce que contiennent vos journaux d'agents et purgez les secrets qui y traînent.
PLUS D'ACTUALITÉS
Femern Link Contractors : le groupe Barracuda revendique une intrusion
Le groupe rançongiciel Barracuda revendique une intrusion chez la coentreprise qui construit le tunnel du Fehmarnbelt, entre le Danemark et l'Allemagne. Il affirme disposer d'un accès complet depuis le 17 septembre. Il dit aussi avoir chiffré des machines virtuelles vCenter et provoqué l'arrêt total de l'infrastructure le 28 octobre. Aucune confirmation de l'entreprise ou d'une autorité n'est disponible à ce stade.
Machelen : Rhysida revendique le vol de 2,9 To
Rhysida revendique le vol de 1,3 million de fichiers, soit environ 2,9 To, sur les serveurs de la commune belge de Machelen et de son CPAS. Le groupe affirme avoir dérobé la copie de travail et la copie de sauvegarde. La revendication a été mise en ligne le 27 octobre à 22 h 25 UTC et n'est pas confirmée. Vérifiez vos sauvegardes hors ligne : une sauvegarde joignable depuis le réseau peut être volée elle aussi.
DeepSeek : un empoisonnement SEO installe le RAT Kong
Hybrid Analysis décrit une campagne d'empoisonnement des résultats de recherche qui place des domaines malveillants en première page pour les utilisateurs de DeepSeek. Selon l'analyse, la campagne déploie le RAT Kong en plusieurs étapes. Elle l'attribue à un acteur présenté comme chinois. L'attribution est celle de l'auteur de l'analyse, et le nombre de victimes n'est pas donné. Téléchargez vos outils depuis les sites officiels et vérifiez les domaines avant de cliquer.
Vu sur X (à confirmer)
- Aucune source X n'a été nécessaire aujourd'hui : les sujets ci-dessus reposent sur des avis d'agences, des bulletins d'éditeurs et la presse spécialisée.
À SURVEILLER
- 31 octobre : échéance fédérale pour CVE-2026-46300 (Fragnesia), avec triage forensique exigé.
- 10 novembre : échéance fédérale pour CVE-2026-111497 (Brotli), faille traitée hier.
- 11 novembre : échéance fédérale pour CVE-2026-41709 (VMware ESX).
- À suivre : bilan officiel des supermarchés français touchés ; confirmation des 25 compromissions revendiquées par Dream ; nombre de victimes de Silent Train.
Sources
- The Hacker News, PHP2Shell : https://thehackernews.com/2026/10/php2shell-attack-roots-25-servers.html
- SecurityWeek, PHP2Shell : https://www.securityweek.com/china-linked-hackers-exploit-php2shell-to-root-firewalls/
- CISA, ajout au KEV du 28 octobre : https://www.cisa.gov/news-events/alerts/2026/10/28/cisa-adds-two-known-exploited-vulnerabilities-catalog
- Red Tiger Security, chaîne Fragnesia : https://www.redtigersecurity.com/advisory/php2shell-fragnesia-firewall-chain
- AP, supermarchés français : https://apnews.com/article/france-cyberattack-supermarkets-refrigeration-systems-78a813a8efd466b360655339f96083dc
- CERT-FR, alerte ALE-012 : https://www.cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012/
- iThome, froid industriel : https://www.ithome.com.tw/news/180019
- Lumen, Silent Train : https://www.lumen.com/blog/en-us/silent-train-volt-typhoon-operational-framework
- The Hacker News, Volt Typhoon : https://thehackernews.com/2026/10/volt-typhoon-used-covert-silent-train.html
- The Hacker News, VMware ESX : https://thehackernews.com/2026/10/china-linked-hackers-exploited-vmware.html
- Broadcom, VMSA-2026-0006 : https://support.broadcom.com/web/ecx/support-content-notification/-/external/content/SecurityAdvisories/0/38017
- Fortinet, FG-IR-26-180 : https://www.fortiguard.com/psirt/FG-IR-26-180
- Cyber Centre canadien, AV26-1037 : https://www.cyber.gc.ca/en/alerts-advisories/fortinet-security-advisory-av26-1037
- Diesec, FortiSIEM : https://diesec.com/2026/10/fortisiem-rce-vulnerability-cve-2026-106173/
- HKCERT, FortiBleed 2.0 : https://www.hkcert.org/security-bulletin/security-alert-fortibleed-2-0-reveals-additional-fortigate-configuration-and-credential-exposure_20261028
- Censys, CVE-2026-101767 : https://censys.com/advisory/cve-2026-101767/
- Aviatrix, Oracle EBS : https://aviatrix.ai/threat-research-center/hackers-target-critical-oracle-e-business-suite-rce-flaw-cve-2026-101767/
- F5 Labs, PQC : https://www.f5.com/company/blog/pqc-progress-masks-broader-lack-of-preparation
- BleepingComputer, InfraTrust : https://www.bleepingcomputer.com/news/security/infratrust-report-warns-of-exploited-flaws-in-critical-network-infrastructure/
- CISA, avis ICSA-26-300-01 : https://www.cisa.gov/news-events/ics-advisories/icsa-26-300-01
- BleepingComputer, Tailscale : https://www.bleepingcomputer.com/news/security/tailscale-warns-of-serious-ssh-flaws-allowing-root-privilege-escalation/
- CSO Online, Skynet : https://www.csoonline.com/article/4241421/attackers-built-a-skynet-ai-agent-that-hijacks-exposed-models-to-run-cyberattacks.html
- Cyber Insurance News, n0n : https://cyberinsurancenews.org/ai-ransomware-n0n-socradar-2026/
- SOCRadar, rapport n0n : https://socradar.io/blog/n0n-ransomware-ai-assisted-extortion/
- BleepingComputer, Warp : https://www.bleepingcomputer.com/news/security/warp-discloses-breach-exposing-ai-agent-logs-user-telemetry-data/
- ransomware.live, Femern : https://ransomware.live/id/RmVtZXJuIExpbmsgQ29udHJhY3RvcnNAQmFycmFjdWRh
- ransomware.live, Machelen : https://ransomware.live/id/TWFjaGVsZW4gKEJlbGdpdW0pQHJoeXNpZGE
- Hybrid Analysis, DeepSeek : https://hybrid-analysis.blogspot.com/2026/10/seo-poisoning-campaign-targets-deepseek.html
Publications vérifiées entre le 27 et le 29 octobre 2026 ; heures en heure de Paris sauf mention contraire.