Digest cyber · Focus IA, quantique et infrastructures
PHP2Shell : des exploits privés atteignent root, une attaque « IA » retirée
Sommaire · 11 rubriques
- PHP2Shell : des exploits privés atteignent root, et Unit 42 retire son attaque « agentique »
- BlackX : un bootkit attribué à APT41 passe sous Secure Boot sur des Windows à jour
- LiteLLM : une clé maîtresse publiée par erreur en mai, jamais révoquée, a ouvert la voie au piratage
- HPE Aruba : huit failles de gravité maximale dans le système des réseaux Wi-Fi d'entreprise
- Post-quantique : les banques centrales d'Espagne et du Portugal font cause commune
- PCF : le fichier de près de 190 000 adhérents et sympathisants dérobé
- 🏭 INFRASTRUCTURES & OT
- 🤖 IA & SÉCURITÉ
- 🗞️ PLUS D'ACTUALITÉS
- 📲 Vu sur X (à confirmer)
- 📅 À SURVEILLER
Aujourd'hui
🐘 PHP2Shell : des exploits « de production » et une rétractation
🥾 BlackX : un bootkit chinois contourne Secure Boot
🔑 LiteLLM : la vraie cause, une clé jamais révoquée
📶 HPE Aruba : huit failles critiques dans les contrôleurs Wi-Fi
⚛️ Banques centrales espagnole et portugaise unies sur le post-quantique
🗳️ PCF : le fichier de 190 000 adhérents dans la nature
🗜️ Brotli : la faille de Node.js touche aussi Envoy et Python
🏭 Moxa : une clé racine codée en dur dans des passerelles industrielles
🧩 Ruby corrige le moteur d'expressions derrière les failles GitLab
☁️ Google Cloud Londres : un groupe électrogène en cause
💶 Mave lève 34 millions pour des agents de SOC
PHP2Shell : des exploits privés atteignent root, et Unit 42 retire son attaque « agentique »
Cinq jours après les correctifs, la crise PHP2Shell a franchi un cap ce week-end : deux sociétés de sécurité disposent d'exploits fiables en configuration de production, et le premier cas de compromission annoncé a été retiré. Au moins 22,6 millions d'instances exposées seraient potentiellement vulnérables, selon la télémétrie de Palo Alto Networks. Toute la presse en parle, de TechCrunch à The Hacker News.
- Un exploit « de qualité production » : Dan Guido, patron de Trail of Bits, affirme le 24 octobre que l'exploit privé de sa société fonctionne avec la configuration
php.ini-production, l'ASLR activée (la répartition aléatoire de la mémoire), sous Apache mod_php comme sous nginx PHP-FPM, et qu'il mène jusqu'à root, selon RescuePHP. Il cite MediaWiki, WordPress, phpBB et Laravel. L'exploit n'est pas publié. - VulnCheck aussi : sa version, réservée à ses clients, couvre PHP 8.4.10 à 8.4.26 et 8.5.10 à 8.5.11 sous mod_php, y compris les installations WordPress Docker par défaut, selon son blog. Parmi les centaines de « preuves de concept » sur GitHub, très peu fonctionnent.
- La rétractation : le 23 octobre, Unit 42 (Palo Alto Networks) décrivait un attaquant piloté par IA ayant atteint en deux heures les empreintes de mots de passe et les secrets MFA d'une administration européenne. Le 25 octobre, il retire cette mise à jour : il ne peut pas confirmer que l'accès initial passait par PHP2Shell, selon sa note. TechCrunch citait pourtant vendredi soir des « compromissions confirmées ».
- La Corée du Nord soupçonnée : CYFIRMA dit avoir observé un balayage lent et discret depuis 21 nœuds compromis contre 216 cibles (États, banques, aéroports), coordonné sur un canal I2P en coréen du Nord. Attribution « modérée » au groupe Lazarus, de source unique, selon The Hacker News.
- Une troisième faille : CVE-2026-115560, liée à la progression d'upload de session, n'est pas corrigée dans les versions du 21 octobre. Elle ne touche que des configurations inhabituelles. La parade :
session.upload_progress.enabled=0, dansphp.iniet non viaini_set, selon l'avis PHP sur oss-security.
L'argument « en production, c'est trop dur à exploiter » ne tient plus : deux équipes indépendantes ont franchi l'ASLR sur des réglages standard. Il suffit qu'un exploit comparable fuite ou soit recréé pour que la vague de balayage devienne une vague de compromissions. Attention toutefois : à ce jour, aucune compromission due à PHP2Shell n'est publiquement confirmée, et la rétractation de Unit 42 rappelle qu'un serveur PHP piraté ne l'a pas forcément été par cette faille. À faire : PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35 partout, désactivation de la progression d'upload, puis recherche de traces depuis le 17 octobre, date des premières tentatives selon Amazon.
BlackX : un bootkit attribué à APT41 passe sous Secure Boot sur des Windows à jour
Kaspersky décrit BlackX, un « bootkit » UEFI, c'est-à-dire un logiciel malveillant qui se lance avant Windows, au niveau du micrologiciel. Il a visé début 2026 des agences diplomatiques au Tadjikistan, en Ouzbékistan et au Turkménistan. L'opération est attribuée avec une confiance moyenne à APT41, groupe étatique chinois.
- Une vieille faille : BlackX exploite Baton Drop (CVE-2022-21894), déjà utilisée par BlackLotus en 2022, pour enrôler ses propres clés (« Machine Owner Keys ») et charger n'importe quel fichier EFI, selon BleepingComputer.
- Des victimes à jour : toutes les machines touchées avaient Windows entièrement corrigé. Mais la révocation du certificat « Windows Production PCA 2011 », qui bloque les composants vulnérables, ne s'applique pas automatiquement : l'administrateur doit la déclencher à la main.
- La charge : un pilote noyau malveillant chargé de désactiver les produits de sécurité, notamment Kaspersky et Avast, et de gêner la surveillance.
- L'expiration ne suffit pas : ce certificat a expiré le 19 octobre 2026, mais cela n'empêche pas les binaires vulnérables de se charger tant qu'il n'est pas ajouté à la liste de blocage, préviennent les chercheurs.
- Une copie : l'implémentation de l'exploit est « remarquablement similaire » à celle de BlackLotus. Kaspersky pense à une rétro-ingénierie ou à une fuite du code source.
C'est l'illustration d'un angle mort classique : un correctif « installé » qui n'est pas « activé ». Les bootkits sont redoutés parce qu'ils survivent à une réinstallation et s'exécutent avant l'antivirus. À relativiser : la campagne est ciblée, ancienne de plusieurs mois et vise une région précise. Pour une entreprise européenne, le risque est surtout de croire Secure Boot efficace sans l'avoir vérifié. À faire : appliquez les révocations manuelles de Microsoft pour Baton Drop sur vos postes sensibles, en commençant par un groupe de test, car une mauvaise manipulation peut empêcher le démarrage.
LiteLLM : une clé maîtresse publiée par erreur en mai, jamais révoquée, a ouvert la voie au piratage
LiteLLM, la passerelle libre qui relie les applications à des dizaines de modèles d'IA, a publié son enquête complète sur la version piégée 1.107.0 du 21 octobre (voir notre édition de jeudi). Elle corrige la première hypothèse : les jetons n'ont pas fui par des journaux internes. Tout part d'une clé oubliée cinq mois dans un dépôt public.
- L'erreur initiale : le 27 mai, un fichier de configuration
opencode.jsoncontenant la clé maîtresse de la « LiteLLM Agent Platform », un outil interne d'agents, est publié sur un dépôt public. Le commit est effacé, mais la clé n'est jamais révoquée, selon le rapport de LiteLLM. - Le jeton propriétaire : le 10 octobre, l'attaquant interroge cette plateforme, qui lui renvoie un jeton GitHub CLI d'un propriétaire de l'organisation, non restreint. Ces jetons échappent à la revérification à deux facteurs de GitHub pour les actions sensibles.
- La CI retournée : en quelques minutes, deux flux d'intégration continue jetables envoient les secrets des dépôts vers un service
webhook.site, dont les jetons de deux autres développeurs. Les traces sont supprimées dans la foulée. - La publication : le 21 octobre, l'attaquant lève les protections de branche, pointe la chaîne de publication vers le dépôt sosie
Berri-AI/litellmet fait approuver la sortie avec un jeton volé. Une règle exigeant un compte lié à un appareil physique avait été assouplie la semaine même pour accélérer les correctifs. - Le maliciel : Microsoft détaille deux « crochets » de démarrage Python (
cook.pth,sitecustomize) qui volaient identifiants cloud, clés d'IA et secrets de développeurs, selon son blog. Les artefacts sont restés en ligne environ deux heures.
Le récit est un cas d'école de la chaîne d'approvisionnement de l'IA : un agent interne détenait un jeton humain trop puissant, et une clé exposée n'a pas été tournée. LiteLLM le reconnaît : l'incident illustre « les risques de ne pas faire tourner une clé potentiellement exposée ». Attention toutefois : c'est le récit de la victime elle-même, et les leçons qu'elle promet ne seront publiées que cette semaine. À faire : donnez à vos agents des comptes de service aux droits minimaux, jamais un jeton de propriétaire, et révoquez immédiatement tout secret publié, même effacé.
HPE Aruba : huit failles de gravité maximale dans le système des réseaux Wi-Fi d'entreprise
Hewlett Packard Enterprise a corrigé 72 vulnérabilités dans ArubaOS (AOS), le système qui fait tourner contrôleurs, points d'accès et passerelles des réseaux sans fil Aruba. Huit atteignent la gravité maximale et sont exploitables à distance, sans compte ni action d'un utilisateur.
- Les huit failles : contournements d'authentification menant à l'exécution de code (CVE-2026-79844, CVE-2026-79850), injection de commande (CVE-2026-79846), dépassements de mémoire (CVE-2026-79847, CVE-2026-79851) et injections SQL (CVE-2026-79848, CVE-2026-79849) dans AOS-8 et AOS-10, selon BleepingComputer.
- Le protocole PAPI : une faille (CVE-2026-79845) touche ce protocole interne de gestion entre équipements Aruba, souvent ouvert sur le réseau interne.
- La consigne : HPE « exhorte fortement » à corriger, vu « la complexité, l'étendue et l'impact » des failles, et recommande de cantonner les interfaces de gestion à un VLAN dédié ou derrière un pare-feu.
- Pas d'exploitation connue : le portail du CERT Santé note la CVE-2026-79847 à 10 sur 10, sans exploitation active signalée à ce stade, selon sa liste d'alertes.
Après Arista, Cisco et Citrix ces dernières semaines, c'est un nouvel équipement de cœur de réseau à corriger en urgence. Les contrôleurs Wi-Fi voient passer tout le trafic sans fil d'un site et sont rarement surveillés comme des serveurs. Prudence : sans exploitation connue, l'urgence est moindre que pour PHP2Shell, mais la note maximale et l'absence d'authentification en font une cible probable. À faire : inventoriez vos versions AOS, planifiez la mise à jour cette semaine, et vérifiez que l'administration n'est pas joignable depuis le réseau utilisateurs.
Post-quantique : les banques centrales d'Espagne et du Portugal font cause commune
Le Banco de España et le Banco de Portugal ont signé à Lisbonne un protocole d'accord pour préparer ensemble la migration vers la cryptographie post-quantique, conçue pour résister aux futurs ordinateurs quantiques. Le même jour, Cloudflare présentait une gestion de clés post-quantique et une étude montrait le retard des applications mobiles.
- Trois phases : partage d'informations et de méthodes, puis évaluation des dépendances communes et des priorités de migration, puis tests d'interopérabilité, selon Europa Press. Un groupe de travail avec le secteur est prévu.
- Ce qui manque : ni calendrier, ni budget, ni choix d'algorithmes n'ont été annoncés, note TSN.
- Cloudflare : son nouveau Geo Key Manager, qui limite l'usage des clés privées à certaines régions du monde, chiffre ces clés avec ML-KEM-768 combiné à X25519. Il est en bêta fermée, pour une disponibilité générale prévue au premier trimestre 2027, selon son blog.
- Le retard mobile : 96,9 % des 136 711 applications mobiles analysées par NowSecure ne contiennent aucun code post-quantique détectable, selon Quantum Computing Report.
Après l'Allemagne et les États-Unis (voir notre édition de vendredi), le secteur financier ibérique s'organise. C'est logique : banques et paiements gèrent des données qui doivent rester secrètes des années, exposées à la menace « récolter maintenant, déchiffrer plus tard ». À relativiser : un protocole d'accord sans échéance reste une déclaration d'intention, et l'étude NowSecure vient d'un éditeur qui vend des tests d'applications. Pour une entreprise, la première étape reste l'inventaire : savoir où la cryptographie classique se cache dans vos applications, VPN et sauvegardes.
PCF : le fichier de près de 190 000 adhérents et sympathisants dérobé
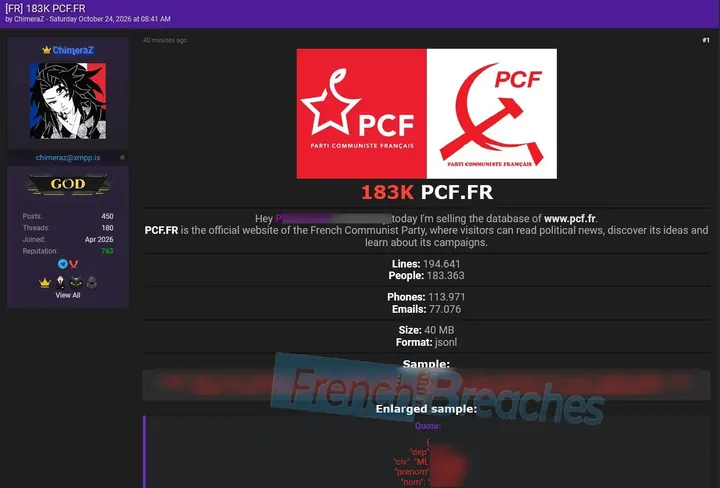
Le Parti communiste français a confirmé le 23 octobre une fuite de son fichier d'adhérents et de sympathisants, après une alerte de l'ANSSI. Près de 190 000 personnes seraient concernées. Un pirate se faisant appeler ChimeraZ revendique aussi des fuites chez LFI et Renaissance, qui démentent toute intrusion.
- Les données : noms, adresses, téléphones et adresses électroniques. Aucune donnée bancaire n'est compromise, selon le communiqué du PCF. Le parti a notifié la CNIL et va porter plainte.
- La revendication : ChimeraZ annonce 194 641 enregistrements, soit environ 183 363 personnes, selon FrenchBreaches. Ces chiffres viennent du pirate.
- Renaissance et LFI : le même pirate revendique 4,1 millions de données chez Renaissance. Le parti dément toute « intrusion », de même que LFI, en évoquant des données publiques, selon Le Parisien.
- Le syndicat FSU : des accès administrateurs à des sites de la FSU sont aussi revendiqués, selon cyberattaque.org. Information non confirmée.
Un fichier d'adhérents politiques est une donnée sensible au sens du RGPD : il révèle une opinion. Il ouvre la voie à des hameçonnages très ciblés, et à des pressions sur des personnes identifiées. Prudence : seule la fuite du PCF est confirmée par la victime, les autres relèvent pour l'instant de la revendication. Si vous êtes adhérent ou sympathisant d'un parti, méfiez-vous des messages qui invoquent votre engagement pour demander un paiement ou des identifiants.
INFRASTRUCTURES & OT
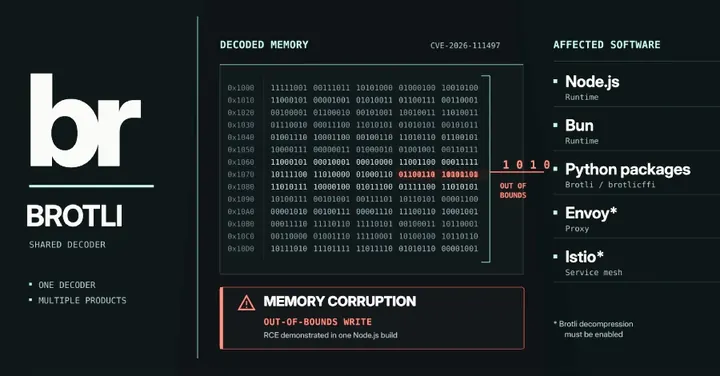
Brotli : la faille derrière l'exécution de code dans Node.js touche aussi Envoy, Bun et Python
La faille CVE-2026-111497 se trouve dans le décodeur de Brotli, le format de compression de Google utilisé partout sur le Web. Chaque logiciel embarque sa propre copie, et doit donc se corriger seul : Bun (1.4.4), les paquets Python Brotli et brotlicffi (1.2.1), le proxy Envoy et le maillage de services Istio, s'ils décompressent le Brotli, selon The Hacker News. Imperva a démontré l'exécution de code sur une version de Node.js seulement, sans attaque réelle connue. Pensez à redémarrer les services et à reconstruire les images de conteneurs après mise à jour.
Moxa AIG-302 : une clé privée d'autorité racine codée en dur
La CISA signale deux failles dans les passerelles industrielles Moxa AIG-302 (logiciel ThingsPro Edge jusqu'à la v1.4.0). La plus notable, CVE-2026-109813, est une clé privée d'autorité de certification racine identique sur tous les appareils. Un attaquant présent sur le réseau local pourrait intercepter ou modifier les communications. Correctif : firmware v1.4.1. Ces passerelles relient les automates au cloud : une clé partagée par tout un parc est une mauvaise pratique durable.
Ruby corrige les bugs d'expressions régulières derrière quatre failles GitLab
Ruby publie les versions 4.0.9, 3.4.12 et 3.3.13, qui corrigent trois bugs du moteur d'expressions régulières Onigmo à l'origine de quatre failles critiques de GitLab (voir notre édition de jeudi). Seules les applications qui compilent des expressions fournies par un attaquant sont exposées. Piège : la 4.0.8, sortie la même semaine, ne contient pas le correctif de CVE-2026-110264. Les GitLab auto-hébergés doivent rester sur une version corrigée.
Google Cloud Londres : une panne de groupe électrogène à l'origine de six heures de coupure
Le rapport préliminaire de Google explique la panne du 20 octobre dans la région europe-west2 : une coupure du réseau électrique, des batteries de secours vidées après l'échec de l'automatisme des groupes électrogènes, puis une surcharge des autres zones lors de la bascule. Durée : 6 h 10, de 8 h à 14 h 10 heure de Paris. Le rapport final, avec les mesures correctives, reste attendu. Une leçon pour vos plans de continuité : une seule zone de disponibilité ne suffit pas.
IA & SÉCURITÉ
Mave lève 34 millions de dollars pour automatiser les enquêtes du SOC
La start-up Mave, fondée en 2025 par d'anciens officiers de l'unité israélienne 8200, a levé 34 millions de dollars, selon SecurityWeek. Ses agents d'IA enquêtent sur les alertes de sécurité en s'appuyant sur les outils déjà en place. C'est la réponse défensive à la vitesse des attaques pilotées par agents, comme celle de Storm-0940 contre ConnectWise (voir nos éditions précédentes). Les performances revendiquées restent à mesurer chez des clients réels.
PLUS D'ACTUALITÉS
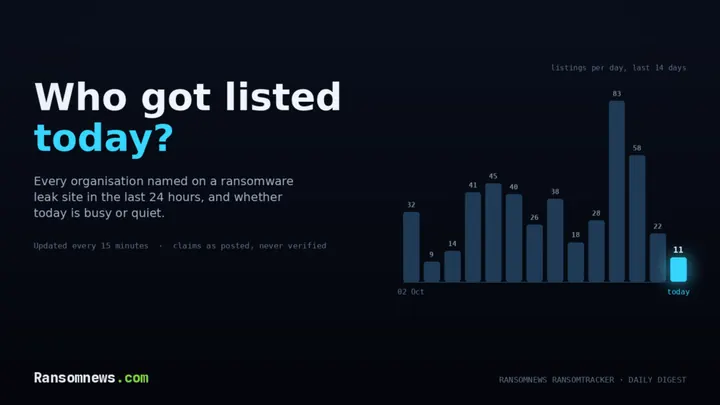
Rançongiciels : 29 victimes revendiquées en 24 heures
Les sites de fuite ont listé 29 organisations dans les dernières 24 heures, avec en tête les groupes N0n, Whitearmor et Qilin, selon le traqueur Ransomnews. Qilin fait partie des groupes qui exploitent la faille GlobalProtect de Palo Alto Networks (voir nos éditions de la semaine dernière). Ces listes sont des revendications : une partie se révèle exagérée ou recyclée.
Brésil : KillSec revendique 34 Go de données de santé
Le groupe KillSec affirme avoir volé 94 000 fichiers, soit 34 Go de données de patients, chez l'éditeur brésilien de logiciels de santé MedicSolution. L'éditeur n'a pas confirmé à ce stade. Source secondaire, à recouper.
GlobalProtect : un honeypot reçoit des sondes PHP2Shell
Defused Cyber observe des requêtes testant le comportement vulnérable de PHP contre ses leurres imitant les VPN GlobalProtect de Palo Alto, depuis une adresse connue pour l'exploitation de masse. L'attaquant semble dresser une liste d'équipements à viser. Rien n'indique à ce stade que les VPN Palo Alto soient vulnérables à PHP2Shell : Palo Alto a publié son propre avis d'évaluation.
Vu sur X (à confirmer)
- Trail of Bits : les capacités de l'exploit PHP2Shell (configuration standard, ASLR, accès root) viennent de messages de Dan Guido, relayés par un suivi de Mallory et par RescuePHP. Exploit non publié, non vérifiable indépendamment.
- Defused Cyber : le marqueur « p2s-rider » vu dans les sondes contre ses honeypots GlobalProtect provient d'un message X du 25 octobre, cité par The Hacker News. Observation d'un seul acteur.
À SURVEILLER
- Mardi 27 octobre : divulgation d'une faille LiteLLM déjà corrigée en privé pour les clients Enterprise.
- Cette semaine : mesures de sécurité promises par LiteLLM ; apparition possible d'un exploit PHP2Shell public et fiable.
- 3 novembre : échéance CISA pour les autres failles Plex et pour Siemens Software Center.
- Prochaine version régulière de PHP : correctif de CVE-2026-115560, date non annoncée.
- À suivre : rapport final de Google Cloud sur la panne de Londres ; suites judiciaires de la fuite du PCF.
Sources : RescuePHP, VulnCheck, Palo Alto Networks Unit 42, The Hacker News, TechCrunch, oss-security (PHP), BleepingComputer (Kaspersky, HPE), LiteLLM, Microsoft Security, Europa Press, TSN, Cloudflare, Quantum Computing Report (NowSecure), PCF, FrenchBreaches, Le Parisien, cyberattaque.org, CERT Santé, CISA, Slugnet, Google Cloud, The Record, SecurityWeek, Ransomnews, InfoSight, X (étiqueté). Publications vérifiées entre le 23 et le 26 octobre 2026 ; heures en heure de Paris.