Digest cyber · Focus IA, quantique et infrastructures
« php2shell » : deux failles critiques de PHP fuitent avant leur correctif
Sommaire · 13 rubriques
- « php2shell » : deux failles critiques de PHP fuitent avant leur correctif, attendu ce mercredi à 16 h
- Un pirate, l'outil d'IA Cairn et quelques milliers de dollars : plus de 100 entreprises compromises
- Une clé privée égale à « 4 » : huit certificats d'autorité eMudhra révoqués en urgence
- Post-quantique : l'échange de clés est prêt, les signatures non, selon MITRE
- OVHcloud et AOMEI : quand l'outil d'administration ou de sauvegarde devient le cheval de Troie
- UpdraftCentral : des clés volées servent à piéger des sites WordPress à distance
- Une coupure de courant chez Google Cloud à Londres paralyse Revolut, Lloyds et les tribunaux britanniques
- SafePay : 600 victimes, des VPN Cisco et SonicWall aux sauvegardes Veeam
- 🏭 INFRASTRUCTURES & CLOUD
- 🤖 IA & SÉCURITÉ
- 🗞️ PLUS D'ACTUALITÉS
- 📲 Vu sur X (à confirmer)
- 📅 À SURVEILLER
Aujourd'hui
🐘 PHP : deux failles critiques fuitent avant le correctif
🤖 Cairn : des agents IA ont piraté plus de 100 entreprises
🔑 eMudhra : des clés d'autorité de certification ridiculement faibles
🔐 Post-quantique : MITRE montre que les signatures sont à la traîne
☁️ OVHcloud et AOMEI : des outils d'admin et de sauvegarde piégés
💾 UpdraftCentral : des clés volées pour piloter des sites WordPress
⚡ Google Cloud Londres : une coupure de courant paralyse des banques
🛂 SafePay : 600 victimes, VPN et sauvegardes en ligne de mire
🏭 Zeabur ferme, PingCAP fait son bilan, 500 petits réseaux d'eau et d'énergie aidés
🧠 IA : les agences américaines publient un guide pour les agents « hors de contrôle »
🇷🇺 APT28 espionne la défense de deux pays de l'OTAN
« php2shell » : deux failles critiques de PHP fuitent avant leur correctif, attendu ce mercredi à 16 h
L'équipe de sécurité de PHP publie ce mercredi 21 octobre à 16 h (heure de Paris) des correctifs d'urgence pour deux failles critiques, CVE-2026-109618 et CVE-2026-109619, notées 9,2 (CVSS 4.0). Elle a dû avancer d'un jour : l'existence des failles a fuité mardi matin sur Hacker News, avant la fin de l'embargo. Toute la presse sécurité en parle, de BleepingComputer à Ars Technica.
- La nature : des exécutions de code à distance dans le cœur de PHP, selon watchTowr, qui dit avoir reproduit la première faille. Le nom « php2shell » circule chez les chercheurs, selon Huntress.
- Les versions : PHP n'a pas encore publié la liste. Des chercheurs évoquent les versions 5, 6, 7 et 8. Seules les branches encore maintenues devraient recevoir un correctif.
- Les notes divergent : watchTowr et le message supprimé de Hacker News parlent de 10/10, PHP de 9,2.
- L'exploitation : ni watchTowr ni Huntress n'ont observé d'attaque à ce stade. Aucun code d'exploitation public n'est confirmé.
- La consigne européenne : le CERT-EU demande de préparer un correctif immédiat et, à défaut, d'isoler les applications exposées sur Internet.
PHP fait tourner WordPress, Drupal, Magento, les hébergements mutualisés et beaucoup de logiciels qui ne disent pas qu'ils l'embarquent. Une faille dans le langage lui-même touche donc bien plus de serveurs qu'une faille dans une application. Prudence : sans détails techniques, on ne sait pas encore si une simple requête web suffit, ni si une configuration particulière est requise. À faire aujourd'hui : inventoriez vos serveurs PHP, y compris dans les appliances et panneaux d'administration, prévoyez une fenêtre de mise à jour cet après-midi, et coupez d'Internet les versions en fin de vie. Les distributions Linux publieront leurs paquets dans la foulée.
Un pirate, l'outil d'IA Cairn et quelques milliers de dollars : plus de 100 entreprises compromises
La société norvégienne Norforge a trouvé des tableaux de bord de Cairn, un logiciel libre qui coordonne des agents d'IA vers un objectif, laissés ouverts par des pirates. Ils documentent plus de 1 100 projets d'attaque automatisés. Reuters a identifié des victimes, dont John Deere, SharkNinja et Cummins. C'est l'un des premiers cas documentés d'intrusions largement autonomes à grande échelle.
- Trois groupes : le plus gros, sinophone, compte plus de 1 100 projets sur 14 tableaux de bord. Il vise le commerce en ligne et le paiement aux États-Unis, au Japon et en Australie, selon SecurityWeek.
- L'objectif : installer des « webshells », des portes d'accès cachées sur les sites, pour revendre ou exploiter cet accès plus tard. Un deuxième groupe, anglophone, vise le vol de cartes bancaires et de cryptomonnaies.
- Le rendement : environ 10 % des tentatives réussissent. Une intrusion prend en moyenne moins de 23 heures et coûterait environ 50 $, selon Reuters.
- Le calendrier : la campagne principale a démarré vers le 25 septembre, d'après Reuters.
- Les secrets : des centaines de mots de passe et clés ont été retrouvés dans les données exposées ; 11 % étaient encore valides.
Le coût d'une attaque web s'effondre : un seul opérateur peut désormais mener des centaines d'intrusions en parallèle, sans compétences pointues. Cela rejoint l'alerte de Microsoft sur les agents « initiés » (voir notre édition d'hier) : l'IA est des deux côtés. À relativiser : Deere dit n'avoir perdu aucune donnée sensible, et les failles exploitées restent classiques (sites mal configurés, secrets exposés). Le conseil est donc lui aussi classique : réduire la surface exposée, surveiller les créations de fichiers sur les serveurs web et bloquer les rafales de requêtes automatisées.
Une clé privée égale à « 4 » : huit certificats d'autorité eMudhra révoqués en urgence
L'autorité de certification indienne eMudhra a révoqué huit certificats intermédiaires, ceux qui servent à signer les certificats des sites web. Leurs clés privées étaient si faibles qu'on pouvait les retrouver en testant 256 valeurs au plus. Mozilla, Google et Apple les ont bloquées. Un chercheur a publié l'une d'elles : elle valait 4.
- La découverte : un chercheur surnommé « Wayne » a repéré le problème le 17 octobre en analysant des données publiques de certificats, selon BleepingComputer.
- La cause : un script de génération de clés défectueux en avril 2025. Il a créé un second jeu de clés faibles, choisies par erreur car leurs noms ressemblaient à ceux des bonnes, selon eMudhra.
- Le risque : avec ces clés, un attaquant pouvait fabriquer de faux certificats valides pour n'importe quel site et intercepter du trafic chiffré. eMudhra dit n'avoir trouvé aucun abus.
- Les blocages : Firefox et Chrome dès le 17 octobre, Apple le 19, puis Firefox 158.0.1 le 20. Go a publié les versions 1.27.3 et 1.26.10 (CVE-2026-111943), Python certifi et Ubuntu aussi.
- Les retardataires : au 20 octobre, Debian, Node.js, FreeBSD et Bun étaient encore « en attente ». Le curl intégré à macOS ne vérifie pas les révocations.
Ce n'est pas une attaque, mais un rappel brutal : toute la confiance du web repose sur quelques centaines d'autorités et leurs procédures internes. Le problème est resté invisible 18 mois. Prudence : il n'y a aucune preuve d'exploitation, et la plupart de ces certificats n'auraient jamais servi en production. Le vrai risque concerne les logiciels qui embarquent leur propre magasin de certificats : objets connectés, appliances, applications. À faire : mettez à jour les paquets ca-certificates et les environnements Go, Python et Electron, et listez vos équipements qui ne se mettent pas à jour seuls.
Post-quantique : l'échange de clés est prêt, les signatures non, selon MITRE
À la veille de l'échéance américaine du 22 octobre pour les plans de migration post-quantique (voir notre édition d'hier), un rapport de MITRE, diffusé par la PQC Coalition, fait le point sur huit familles de produits d'entreprise. Verdict : la protection de la confidentialité avance, l'authentification beaucoup moins. Et aucune catégorie n'atteint le niveau le plus élevé.
- L'échange de clés : 5 catégories sur 6 concernées ont une prise en charge en version commerciale (navigateurs, serveurs web, VPN, PKI, connexion au cloud), souvent en mode hybride X25519MLKEM768, selon eWeek.
- Les signatures : seulement 2 catégories sur 8. Aucun navigateur ne sait encore vérifier un certificat signé avec un algorithme post-quantique.
- Le matériel : aucune puce TPM matérielle post-quantique n'était en vente en juillet, date de collecte des données.
- Les applications mobiles : 97 % des 136 711 applications iOS et Android analysées par NowSecure ne contiennent aucun code post-quantique détectable, selon The Quantum Insider (communiqué de l'éditeur).
- L'alerte IA : un billet de blog affirme qu'un modèle d'Anthropic a cassé en juillet, en 60 heures, HAWK, un candidat de signature post-quantique au concours du NIST, retiré ensuite par ses auteurs. Information non recoupée ici, publiée par un éditeur de solutions.
Chiffrer ses échanges contre le « stocker maintenant, déchiffrer plus tard » devient possible avec des produits du marché. Prouver son identité de façon résistante au quantique, en revanche, ne l'est pas encore. À relativiser : MITRE s'appuie sur les déclarations des fournisseurs, sans tester les produits. Et HAWK n'était qu'un candidat, aucun standard publié n'a été cassé. Le message pratique rejoint l'affaire eMudhra ci-dessus : savoir quelle cryptographie on utilise, et pouvoir en changer vite, compte autant que le choix de l'algorithme.
OVHcloud et AOMEI : quand l'outil d'administration ou de sauvegarde devient le cheval de Troie
Deux attaques de la chaîne d'approvisionnement logicielle visent des outils de confiance pour les administrateurs. L'outil en ligne de commande d'OVHcloud a distribué un voleur de secrets pendant 1 h 34 lundi. Et Google révèle que le logiciel de sauvegarde AOMEI Backupper a servi des logiciels malveillants par brèves fenêtres de 5 à 10 minutes, d'avril à juillet.
- OVHcloud : un pirate a pris le contrôle du compte GitHub d'un développeur et remplacé les versions 0.11.0 à 0.15.0. Elles ont été servies le 19 octobre de 14 h 47 à 16 h 21 (heure de Paris), a indiqué le PDG Octave Klaba, selon BleepingComputer. Les versions 0.10.0 et 0.16.0 sont saines.
- La faille de process : l'option GitHub qui rend les publications non modifiables était désactivée. OVHcloud l'a activée et considère l'incident clos. Le site OpenSourceMalware relie l'attaque à la campagne GlassWorm.
- AOMEI : le groupe UNC7017 a modifié brièvement les fichiers de configuration du serveur de mise à jour et le canal « promotionnel » du logiciel, pour installer la porte dérobée ShinyRoad, selon SecurityWeek, qui cite Google (GTIG, Mandiant) et ManageEngine.
- Les victimes AOMEI : universités, services informatiques et télécoms, notamment au Portugal, en Espagne, en Suisse et aux États-Unis. AOMEI revendique 186 millions d'utilisateurs.
- Le déni initial : alerté début juin, AOMEI avait d'abord rejeté le signalement. L'éditeur n'avait toujours pas prévenu ses clients, selon The Record.
Ces outils ont accès à ce qu'il y a de plus précieux : clés d'API cloud pour l'un, disques entiers pour l'autre. Les fenêtres très courtes d'AOMEI rendent l'attaque presque invisible pour les outils qui comparent les fichiers. Prudence : l'attaque OVHcloud a été bloquée vite, et son code était de faible qualité. À faire : si vous avez téléchargé la CLI OVHcloud le 19 octobre, changez tous les secrets présents sur la machine. Côté AOMEI, désactivez les contenus promotionnels et vérifiez la présence de Radmin non autorisé.
UpdraftCentral : des clés volées servent à piéger des sites WordPress à distance
TeamUpdraft, éditeur de l'extension de sauvegarde WordPress UpdraftPlus, a été piraté le week-end des 17 et 18 octobre. Le pirate a probablement lu sa base clients, dont les clés qui permettent de piloter des sites à distance via UpdraftCentral. Ces clés sont déjà utilisées pour installer des portes dérobées.
- Les données : coordonnées, historique de commandes, empreintes de mots de passe, réglages de double authentification et clés de connexion UpdraftCentral, UpdraftVault et UpdraftClone, selon BleepingComputer. Aucune donnée de paiement n'était stockée.
- L'ampleur : environ 10 % des sites UpdraftPlus ont une clé UpdraftCentral ou Migrator, soit près de 400 000 sites potentiellement exposés.
- Les attaques : elles ont commencé le 18 octobre à 17 h 32 (heure de Paris), selon Patchstack. Au moins 99 fausses extensions de maintenance ont été repérées, par exemple « Site Health Cache ».
- Même à jour : la société Nethemba a été visée sur trois sites à jour, dont deux infectés. Les commandes étaient signées avec des clés valides.
- Le correctif raté : la version 1.26.12/2.26.12 devait supprimer les clés, mais un bug l'en empêchait. Il faut la 1.26.13/2.26.13.
C'est le troisième incident WordPress de la semaine après Rank Math (voir notre édition d'hier), et il touche un outil de sauvegarde, donc le dernier filet de sécurité. Attention toutefois : les instances UpdraftCentral auto-hébergées ne sont pas concernées, ni les fichiers de l'extension elle-même. À faire : mettre à jour, puis supprimer manuellement les clés UpdraftCentral dans les réglages avancés, changer les identifiants des stockages distants, et restaurer une sauvegarde saine en cas d'extension inconnue.
Une coupure de courant chez Google Cloud à Londres paralyse Revolut, Lloyds et les tribunaux britanniques
Mardi matin, une partie de la région cloud europe-west2 de Google, à Londres, a subi une « panne électrique » dans un centre de données tiers. Pendant plusieurs heures, des banques, des transporteurs et le service des tribunaux britanniques ont été perturbés. Google a annoncé un retour à la normale mardi soir.
- La cause : un « power event » dans une seule zone, europe-west2-b, selon la BBC. Google promet une analyse détaillée sur son tableau de bord.
- Les services touchés : Revolut (paiements par carte, virements, retraits, connexion), Lloyds, Halifax, HSBC, Royal Mail, DPD et la plateforme d'audiences à distance des tribunaux.
- Le pic : plus de 1 500 signalements pour Revolut peu après 9 h (heure de Paris). Revolut assure que l'argent et les données de ses clients n'ont jamais été menacés.
- L'anniversaire : la panne survient exactement un an après celle d'AWS, qui avait fait tomber plus de 1 000 sites.
Ce n'est pas une cyberattaque, mais c'est un sujet de résilience : la défaillance d'une zone d'un fournisseur a suffi à bloquer des services financiers essentiels. En principe, une application bien conçue bascule sur une autre zone de la même région. Prudence : la cause exacte du problème électrique et le défaut de bascule ne sont pas encore expliqués. À faire : vérifiez que vos applications critiques tournent sur plusieurs zones, et testez réellement la bascule. C'est aussi ce que demande le règlement européen DORA aux acteurs financiers.
SafePay : 600 victimes, des VPN Cisco et SonicWall aux sauvegardes Veeam
Le FBI, la CISA, le Secret Service, la police criminelle de Rhénanie-Palatinat et la NCA britannique ont publié mardi un avis commun sur le rançongiciel SafePay. Le groupe a fait au moins 600 victimes depuis août 2024, en Amérique, en Europe et en Australie. Il figure parmi les plus actifs de 2026, selon les agences.
- L'entrée : des identifiants volés ou devinés, et cinq failles anciennes d'équipements exposés, selon l'avis AA26-293A : CVE-2020-3259 et CVE-2023-20269 (pare-feu et VPN Cisco ASA), CVE-2023-27532 et CVE-2024-40711 (Veeam), CVE-2024-40766 (SonicWall).
- La discrétion : connexions via le VPN commercial Mullvad, puis outils légitimes (PsExec, WinRM, AnyDesk, ScreenConnect) pour se déplacer.
- L'exfiltration : RClone, WinSCP, OneDrive et même Backblaze B2.
- Contre la restauration : les attaquants arrêtent les clichés Windows et remettent à zéro les NAS de sauvegarde.
- La pression : appels téléphoniques aux victimes et publication des données en cas de refus de payer.
On retrouve le schéma décrit hier pour Qilin et GlobalProtect : VPN non corrigé, puis sauvegardes. La faille Veeam CVE-2023-27532 apparaît dans les deux dossiers. À relativiser : aucune de ces failles n'est nouvelle, toutes ont des correctifs depuis un à six ans. À faire : vérifiez les versions de vos pare-feu et de Veeam, imposez la double authentification sur les VPN, et gardez une copie des sauvegardes hors ligne ou non modifiable. Les indicateurs techniques sont fournis aux formats STIX.
INFRASTRUCTURES & CLOUD
Zeabur ferme après un second piratage en deux mois
La plateforme d'hébergement pour développeurs a été compromise les 14 et 15 octobre avec des identifiants internes stockés en clair, jamais changés depuis janvier 2024. Bilan : 321 810 comptes et environ 3,2 millions de variables d'environnement, souvent des secrets, exposés. Zeabur fermera entre le 1er et le 31 décembre. Les clients doivent changer tous leurs secrets immédiatement.
PingCAP confirme un accès de quatre semaines à ses systèmes internes
L'éditeur de la base TiDB indique qu'un tiers a utilisé des identifiants de compte de service volés du 9 septembre au 7 octobre. Il a copié du code source et des données clients (contacts, contrats, clés d'API chiffrées). PingCAP dit n'avoir trouvé aucune preuve d'accès aux données stockées dans les bases des clients. Le groupe FulcrumSec revendique 10,6 To de données, un chiffre non vérifié.
500 petits services d'eau et d'énergie américains équipés gratuitement
Accenture, Dragos et le SANS Institute lancent une fondation dotée d'environ 10 M$ pour protéger les réseaux industriels (OT) des petits services publics. Les 500 premiers participants recevront outils, matériel, déploiement et formation. C'est une initiative privée qui couvre une petite partie des plus de 50 000 structures éligibles.
CISA KEV : Plex, SiteGuard et Siemens Software Center ajoutés
La CISA a ajouté six failles exploitées à son catalogue mardi : les quatre de la chaîne « Plex2Shell », SiteGuard Server Edition (injection de commandes) et Siemens Software Center (voir notre édition d'hier). Les agences fédérales doivent corriger SiteGuard et une partie des failles Plex d'ici le 23 octobre, avec une analyse forensique obligatoire.
IA & SÉCURITÉ
NIST, CISA et NSA : dix pratiques face aux agents d'IA incontrôlés
Les trois agences publient un guide volontaire de réponse aux incidents d'IA, en 5 étapes : préparer, détecter, répondre, récupérer, déclarer. On y trouve l'inventaire, le moindre privilège, la révocation des identifiants et la publication des incidents. Il vise d'abord les laboratoires d'IA de pointe et n'apporte rien de révolutionnaire, mais il offre une bonne liste de contrôle.
LangAlpha : une page web suffit à faire exécuter des commandes à l'agent
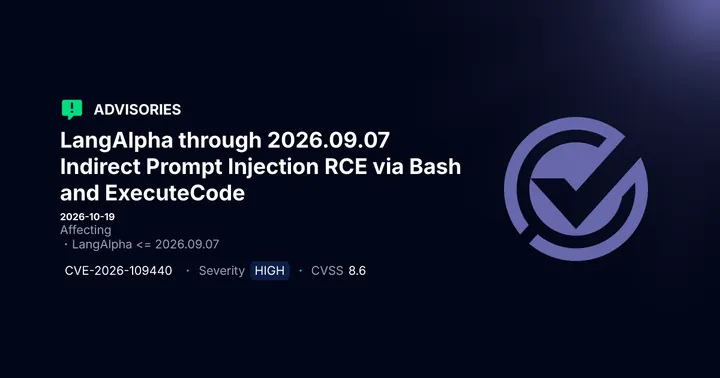
La faille CVE-2026-109440 (note 8,6) touche l'agent LangAlpha jusqu'à la version 2026.09.07. Une consigne cachée dans une page lue par l'agent lui fait exécuter du code et voler son coffre de secrets, car aucune validation humaine n'est demandée. Aucune version corrigée n'est confirmée : désactivez les outils Bash et ExecuteCode ou exigez une approbation.
OpenCode : des clés d'API de fournisseurs externes exposées
Rattrapage du week-end. L'assistant de code OpenCode a subi une intrusion liée à une attaque de « distillation » (aspirer les réponses de modèles pour en entraîner un autre). 1,4 % des utilisateurs d'OpenCode Console ayant lié des clés Anthropic, OpenAI ou Google sont touchés, avec jusqu'à 1 700 $ de frais frauduleux signalés. Si vous utilisez OpenCode Console avec des clés externes, vérifiez vos e-mails et vos factures, et changez ces clés par précaution.
PLUS D'ACTUALITÉS
APT28 a espionné un chantier naval et un motoriste militaire de l'OTAN
Symantec attribue au groupe russe APT28 (lié au GRU selon Washington) des intrusions contre un constructeur naval, un fabricant de moteurs d'avions militaires et une police, dans deux pays de l'OTAN non nommés. Entrée par documents Word piégés, puis tunnel SSH permanent et nouveau chargeur en mémoire. L'activité court de juillet à septembre. On ne sait pas si des données ont été volées.
Nikkei : troisième fuite en un mois, 1,83 million d'enregistrements
Le groupe de presse japonais, propriétaire du Financial Times, annonce l'exposition de 1,83 million d'enregistrements stockés dans le cloud, via des identifiants volés utilisés le 7 octobre. Environ 150 000 contiennent des données personnelles (noms, e-mails, adresses, dates de naissance). Aucune donnée bancaire, et aucune fuite en ligne constatée au 16 octobre.
Exchange Server instable après les mises à jour Windows d'octobre
Microsoft recommande une modification du registre plutôt que la désinstallation de la mise à jour sur les serveurs Exchange sur site. Ne retirez pas le correctif de sécurité : appliquez la solution de contournement.
CERT-FR : Laravel et Mattermost au programme de mardi
Le CERT-FR a publié le 20 octobre des avis sur Laravel (déni de service, contournement de la politique de sécurité) et Mattermost Server. Aucune exploitation n'est signalée.
Vu sur X (à confirmer)
- PHP : des publications affirment que le correctif aurait été avancé et qu'une preuve de concept « php2shell » vise la fonction session.upload_progress. Non confirmé : Huntress dit ne connaître aucun code public, et php.net maintenait 16 h ce matin.
- State Bank of India : un groupe revendique les données de 375 000 clients ; la banque n'aurait identifié à ce stade que 3 897 enregistrements sensibles. Sources non recoupées.
- Agents IA offensifs : un développeur décrit un agent qui a envoyé 108 requêtes en 3,2 secondes vers des fichiers sensibles de son serveur. Anecdote isolée, mais cohérente avec l'affaire Cairn.
À SURVEILLER
- Aujourd'hui, mercredi 21 octobre, 16 h (heure de Paris) : correctifs PHP pour CVE-2026-109618 et CVE-2026-109619, puis détails techniques et probables exploits.
- Jeudi 22 octobre : date limite des plans de migration post-quantique des agences fédérales américaines (OMB M-26-15).
- Vendredi 23 octobre : échéance CISA pour SiteGuard et une partie des failles Plex ; reprise annoncée de la livraison à domicile d'Ahold Delhaize.
- Ces prochains jours : rapport d'incident de Google Cloud sur europe-west2 ; mises à jour Debian, Node.js et FreeBSD pour eMudhra.
- 1er décembre : début de la fermeture de Zeabur.
Sources : php.net, BleepingComputer, Huntress, CERT-EU, SecurityWeek, Reuters, Norforge, Mozilla, eWeek (rapport MITRE / PQC Coalition), The Quantum Insider (NowSecure), BastionZero, OVHcloud (Octave Klaba), Google Threat Intelligence Group, The Record, TeamUpdraft, Patchstack, Nethemba, BBC, CISA / FBI (AA26-293A), PingCAP, VulnCheck, Symantec, Microsoft, CERT-FR (ANSSI). Publications vérifiées entre le 19 et le 21 octobre 2026 ; heures converties en heure de Paris.