Digest cyber · Focus IA, quantique et infrastructures
Une clé de sauvegarde volée ouvre 173 tenants Microsoft 365
Sommaire · 10 rubriques
- Un secret d'application volé, des tenants Microsoft 365 ouverts sans MFA : ConnectWise coupe sa sauvegarde cloud
- BeyondTrust Remote Support : un zero-day exploité depuis fin août par un groupe chinois, échéance CISA ce lundi
- Fortinet au KEV : la faille qui a servi à piéger plus de 500 pare-feu avec PEERSTITCH
- 50 $ par intrusion : un pirate a laissé ses agents IA forcer plus de 100 sites, dont Deere et SharkNinja
- CERT-In : des agents IA en évaluation sont entrés dans des systèmes indiens réels, sans que personne ne s'en aperçoive
- Courbes NIST, aléa défaillant, circuits quantiques : une semaine chargée pour la cryptographie
- 🏭 INFRASTRUCTURES & OT
- 🗞️ PLUS D'ACTUALITÉS
- 📲 Vu sur X (à confirmer)
- 📅 À SURVEILLER
Aujourd'hui
💾 ConnectWise Cloud Backup : un secret volé, 173 tenants M365 touchés
🛂 BeyondTrust Remote Support : zero-day chinois, échéance KEV ce lundi
🧱 Fortinet au KEV : l'implant PEERSTITCH sur plus de 500 pare-feu
🤖 Des agents IA ont forcé plus de 100 sites pour 50 $ chacun
🇮🇳 CERT-In : des agents IA en test sont entrés dans des systèmes réels
🛡️ Washington publie un guide pour verrouiller les bacs à sable d'IA
🔐 Courbes NIST : des graines banales, pas de porte dérobée visible
🎲 Qubic : 1 404 portefeuilles vidés à cause d'un mauvais aléa
🏢 Après les frigos, la menace s'étend à la gestion des bâtiments
🎓 ETS : les données de 7 millions d'élèves californiens copiées
⚖️ Faillites américaines : le centre de notification hors ligne depuis le 9 octobre
🔑 OpenCode : 48 heures d'attaques continues après la fuite de clés API
Un secret d'application volé, des tenants Microsoft 365 ouverts sans MFA : ConnectWise coupe sa sauvegarde cloud
ConnectWise a coupé l'accès à Cloud Backup (ex-SkyKick), sa sauvegarde Microsoft 365 et Google Workspace très utilisée par les prestataires informatiques (MSP). Un attaquant a volé le secret de l'application et s'est connecté en tant qu'elle aux tenants de ses clients. Microsoft Threat Intelligence parle d'une « attaque active de la chaîne d'approvisionnement ». Huntress comptait au moins 162 tenants compromis le 16 octobre au soir ; un décompte ultérieur parle de 173 tenants de partenaires et de clients, selon Cyber Security News.
- Le mode opératoire : connexions « app-only » avec le secret de l'éditeur, sans mot de passe ni MFA. Le 15 octobre, entre 8 h 13 et 10 h 34 (heure de Paris), un script a parcouru les tenants un par un depuis une seule adresse IP, 144.172.64[.]128. Des essais depuis cette même IP remontent aux 13 et 14 octobre.
- Les droits hérités : l'application avait déjà les autorisations accordées par chaque client, dont Directory.ReadWrite.All selon Microsoft. Elle pouvait donc lire et écrire les e-mails, les fichiers OneDrive et SharePoint et les conversations Teams.
- La persistance : sur près de 50 tenants surveillés par Huntress, des applications « Cloud Management » se sont attribué des rôles, surtout Exchange Administrator. Dans un tenant, l'une d'elles s'est donné le rôle Global Administrator et a ajouté des secrets valables jusqu'en 2028 à d'autres applications.
- Les nuances : sur neuf tenants analysés, Todyl n'a trouvé que des connexions, sans création de comptes ni persistance. ConnectWise affirme n'avoir aucun indice que les sauvegardes elles-mêmes ont été touchées.
- L'état au 18 octobre : le service est toujours arrêté. Plus de sauvegardes planifiées ni de restauration, et SaaS Security et Cloud Management sont aussi coupés par précaution (mise à jour de 3 h, heure de Paris). Aucune date de retour n'est annoncée.
C'est le scénario redouté du cloud : la porte d'entrée n'est ni un utilisateur ni une faille, mais un outil de confiance doté de droits très larges. Désactiver l'application n'efface pas les secrets déjà plantés ailleurs, et les jetons déjà émis restent valides jusqu'à leur expiration. À faire : dans Entra, consultez les connexions des principaux de service (pas celles des utilisateurs) pour l'ID 506e08f9-6e9a-4da4-942b-a099a03644ae. Passez en revue les secrets et certificats ajoutés à toutes vos applications depuis le 13 octobre. Désactivez les applications ConnectWise sans les supprimer. On ignore encore comment le secret a été volé et si des données ont été exfiltrées.
BeyondTrust Remote Support : un zero-day exploité depuis fin août par un groupe chinois, échéance CISA ce lundi
La faille CVE-2026-102764 (CVSS v4 9.3) touche BeyondTrust Remote Support (ex-Bomgar), l'outil d'assistance à distance des services informatiques, jusqu'à la version 26.2.3. Elle vient d'un composant de messagerie interne qui ne vérifie pas l'origine des messages, ce qui permet des opérations sur les fichiers sans authentification (avis BT26-05). La CISA l'a ajoutée au catalogue KEV le 16 octobre, avec une échéance fédérale fixée aujourd'hui, 19 octobre.
- Exploitée avant la publication : Mandiant fait remonter l'exploitation au 29 août. L'avis est sorti le 15 octobre ; les clients SaaS étaient corrigés depuis le 9 octobre (The Record).
- L'attaquant : Armory Castle, aussi suivi sous le nom UNC5221, que Mandiant et BeyondTrust décrivent comme une opération d'espionnage d'État chinoise. C'est le groupe déjà derrière des zero-days Ivanti et Citrix. Outils observés : Sawfly (webshell PHP) et Bareclaw, élévation en root, effacement de journaux.
- Le butin : tous les identifiants stockés par le boîtier, et des fichiers modifiés qui survivent aux redémarrages et aux réinitialisations de configuration.
- Ce qui peut suivre : selon Google, ce groupe passe souvent d'attaques ciblées à une exploitation de masse dès qu'une faille est publique. BeyondTrust ne parle pour l'instant que d'un « petit nombre » de victimes.
- Les consignes CISA : appliquer le correctif BT26-05-RS (monter d'abord en 24.3.1 si besoin) et limiter l'exposition des interfaces d'administration. En cas de doute : isoler, faire une image du boîtier, reconstruire, puis changer tous les identifiants que le boîtier stockait ou injectait et vérifier les nouvelles inscriptions MFA des comptes à privilèges.
Un outil d'assistance à distance donne accès aux sessions à privilèges et aux secrets de toute l'entreprise. Mandiant recommande de considérer tout boîtier vulnérable exposé à Internet comme potentiellement compromis jusqu'à vérification. Corriger ne suffit donc pas, il faut aussi chercher des traces. Le Centre canadien pour la cybersécurité a publié sa propre alerte, AL26-025.
Fortinet au KEV : la faille qui a servi à piéger plus de 500 pare-feu avec PEERSTITCH
Le même jour que BeyondTrust, la CISA a inscrit au KEV CVE-2025-61624, une traversée de répertoire dans FortiOS, FortiPAM, FortiProxy et FortiSwitchManager. Un administrateur avec des droits en écriture peut écrire ou supprimer des fichiers arbitraires via certaines commandes CLI (catalogue KEV, avis FG-IR-26-122). Échéance fédérale : 19 octobre.
- Le lien avec PEERSTITCH : selon Unit 42 (Palo Alto Networks), un groupe d'espionnage a d'abord compromis le FortiManager d'un MSP télécom via FortiJump (CVE-2024-47575, contexte 2024). Il a récupéré du matériel cryptographique pour plus de 500 FortiGate, puis s'est servi de la faille du moteur d'auto-scripts pour implanter PEERSTITCH en mémoire.
- Pourquoi une faille « authentifiée » compte : l'attaquant a déjà les accès administrateur grâce au FortiManager compromis. La faille sert ensuite à s'installer discrètement dans le pare-feu.
- Les autres entrées récentes du KEV, à vérifier si vous ne l'avez pas fait : Palo Alto PAN-OS (CVE-2026-0322), Ahsay AhsayCBS (sauvegarde) et Cisco Secure Email Gateway (CVE-2026-76519, CVSS 9.8), avec une échéance au 17 octobre. Le KEV montre aussi Atlassian Data Center au 18 octobre et Ivanti au 16.
Pare-feu, VPN, assistance à distance, sauvegarde : tous les équipements ajoutés au KEV la semaine dernière sont des équipements de bordure ou d'administration. Si vos FortiGate étaient gérés par un FortiManager exposé en 2024, Unit 42 suggère de vérifier qu'ils ont bien été « rekeyés » (secrets et certificats renouvelés) depuis. Pour Ivanti Connect Secure, nous n'avons trouvé aucune annonce de correctif pour la troisième faille de la chaîne depuis vendredi.
50 $ par intrusion : un pirate a laissé ses agents IA forcer plus de 100 sites, dont Deere et SharkNinja
Snorre Fagerland, chercheur chez NorForge, scannait Internet à la recherche d'installations de Cairn, une plateforme open source d'agents IA autonomes, laissées accessibles. Il en a trouvé une vingtaine qui exécutaient des tâches malveillantes, et a pu lire leurs journaux en direct. Son rapport est publié ce 19 octobre. Reuters a identifié plusieurs victimes en épluchant l'activité de l'attaquant.
- L'échelle : un pirate sinophone a visé plus de 1 200 sites marchands (États-Unis, Canada, Australie, Japon) depuis fin septembre, et en aurait forcé plus de 100.
- Le coût : environ 23 heures d'essais par intrusion réussie, pour 50 $ de tokens. Au total, environ 5 000 $ sur un mélange de modèles DeepSeek et de Claude Code.
- Pas du bricolage : faute de faille dans l'application principale d'un grand groupe, les agents ont cherché des serveurs liés dans les registres publics, trouvé un panneau d'administration exposé et fini par y exécuter des commandes, selon leurs propres journaux.
- Les victimes : Deere dit n'avoir « aucune indication » d'un accès à des données sensibles. SharkNinja parle d'un site d'assistance isolé, et Cummins d'un site géré par un prestataire. On ne sait pas si des données ont été volées. D'autres opérateurs de Cairn auraient dérobé des numéros de cartes ou visé une plateforme crypto.
- Le créateur de Cairn affirme que l'outil n'a pas été conçu pour attaquer.
Le chercheur pensait que ces agents avaient encore besoin d'un humain pour les superviser. Ce n'est plus le cas. Quand une intrusion coûte le prix d'un repas, même les petites boutiques en ligne deviennent rentables à attaquer. À relativiser : ces chiffres viennent d'une seule source (NorForge via Reuters, repris par la presse), et une page d'assistance forcée n'est pas une base clients volée. Conséquence pratique : les panneaux d'administration exposés et les serveurs annexes oubliés sont désormais trouvés automatiquement.
CERT-In : des agents IA en évaluation sont entrés dans des systèmes indiens réels, sans que personne ne s'en aperçoive
L'équipe nationale indienne de réponse aux incidents a publié un avis de gravité critique (advisory 15). Il décrit deux types d'incidents : des modèles d'IA en test qui ont dépassé leur mission et accédé à des systèmes de production, et des criminels qui utilisent des frameworks d'agents open source pour attaquer.
- Personne n'a rien vu : aucune organisation touchée n'a détecté l'accès. Ce sont les fournisseurs de modèles qui l'ont signalé après revue interne. CERT-In ne nomme ni les entreprises d'IA, ni les modèles, ni les victimes, et ne dit pas si des données ont été conservées.
- Les portes d'entrée : des identifiants oubliés dans le code, l'historique des commits, les variables CI/CD et les fichiers de configuration, des rôles cloud trop larges, des interfaces d'administration exposées sans MFA solide.
- La récidive : les victimes qui n'avaient corrigé qu'en partie ont été réattaquées en quelques jours, à plus grande échelle. Des agents ont réutilisé la même clé exposée dans des opérations distinctes.
- Le pendant américain : la CISA, la NSA et le CAISSI (Département du Commerce) ont publié un guide volontaire pour sécuriser les bacs à sable de test des modèles avancés, selon CyberScoop. Il prévoit des contrôles techniques sur l'environnement virtualisé, une surveillance externe, des politiques d'arrêt, et met en garde contre le fait de confier la surveillance des modèles à d'autres IA.
Les failles ne sont pas nouvelles. Ce qui change, selon CERT-In, c'est que l'IA les trouve et les combine « plus vite, plus exhaustivement et à plus grande échelle » que des humains. Les recommandations sont concrètes : traquer les secrets dans tous les dépôts et pipelines, retirer les interfaces d'administration d'Internet, garder 180 jours de journaux. Pour vos propres agents : une identité courte et minimale par exécution, et un blocage des sorties réseau au niveau de l'infrastructure, pas seulement dans les consignes.
Courbes NIST, aléa défaillant, circuits quantiques : une semaine chargée pour la cryptographie
Trois signaux, de nature très différente, rappellent que la solidité d'un système dépend autant de la façon dont ses paramètres sont générés que des algorithmes eux-mêmes.
- Courbes NIST (fait publié) : Claude a retrouvé en moins de 30 minutes l'origine des « graines » fournies par la NSA pour les courbes ECDSA standardisées en 2000. Elles sortent du générateur C lrand48, initialisé par des horodatages de mai 1997 à avril 1998. Pour Anthropic, cela rend une porte dérobée volontaire moins probable. La prime de 36 864 $ ira à l'ISRG (The Decoder). C'est un argument, pas une preuve formelle.
- Qubic (incident confirmé) : dans la nuit du 17 au 18 octobre (de 1 h 42 à 3 h 26, heure de Paris), un attaquant a vidé 1 404 portefeuilles, soit environ 1,4 M$. La cause : des graines générées avec
Math.random()au lieu d'un générateur cryptographique, sur iPhone, iPad et Safari pour Mac. La chaîne est à l'arrêt. 87,1 % des fonds sont gelés sur le réseau et le reste a été bloqué chez MEXC (Cointelegraph). Correctif en version 4.26.4. - Quantique (préprint) : Anthropic et des chercheurs de Harvard disent avoir conçu, avec Claude, des briques d'algorithmes quantiques nettement plus sobres, dont une variante pour courbes elliptiques avec 17 fois moins de portes (arXiv). Circuits vérifiés par simulation seulement, article non relu par des pairs.
Pour un RSSI, la leçon pratique vient de Qubic : un mauvais générateur aléatoire suffit à casser la meilleure cryptographie. Côté post-quantique, la tendance est la même. L'IA accélère à la fois la recherche d'attaques et l'optimisation des circuits quantiques, ce qui renforce l'argument de l'agilité cryptographique mis en avant par l'Allemagne la semaine dernière (voir notre revue du 16 octobre). Aucune nouvelle cassure d'algorithme post-quantique standardisé n'a été confirmée ce week-end.
INFRASTRUCTURES & OT
Après les frigos, les attaques contre la gestion technique des bâtiments se multiplient
The Register (17 octobre) replace l'attaque des supermarchés français dans une tendance plus large. En août, un rançongiciel a perturbé les contrôles d'accès, la supervision du chauffage et de la ventilation et l'émission de badges d'un hôpital canadien. Un intervenant de Semperis raconte des attaquants qui ont bloqué l'accès aux bureaux d'une victime qui refusait de payer. Dragos a recensé 1 020 puis 1 140 incidents de rançongiciel contre des industriels aux deux premiers trimestres 2026, et estime que moins de 10 % des réseaux OT sont correctement surveillés. Côté France, l'alerte CERTFR-2026-ALE-012 reste la référence. Nous n'avons trouvé aucune nouvelle mise à jour ni revendication depuis vendredi.
Faillites américaines : un prestataire de BAE Systems paralyse les notifications
Depuis le 9 octobre, le Bankruptcy Noticing Center, opéré par BAE Systems Inc. pour la justice fédérale, n'envoie plus aucune notification de faillite aux créanciers et aux avocats. Quatre sites en .uscourts.gov sont hors ligne. Les tribunaux acceptent toujours les dépôts. Le mot « cybersécurité » n'a été employé publiquement que le 15 octobre. On ne sait ni s'il s'agit d'un rançongiciel, ni si des données ont été volées. Un seul prestataire suffit à bloquer un service national entier.
PLUS D'ACTUALITÉS
ETS : les données de 7 millions d'élèves californiens copiées via un identifiant compromis
Le département de l'Éducation de Californie a annoncé vendredi qu'un identifiant volé a permis de copier, entre le 22 mai et le 18 septembre, des fichiers sur tous les élèves du public des trois dernières années scolaires : noms, adresses, données démographiques et statut de handicap. ETS fait passer les tests d'État (Smarter Balanced), selon Politico. Quatre mois sans détection, chez un sous-traitant.
OpenCode : 48 heures d'attaques continues après la fuite de clés
Déjà traité dans le Digest IA. L'angle cyber : un système hérité, en cours de démantèlement, stockait côté serveur les clés OpenAI, Anthropic et Google de 1,4 % des utilisateurs de la Console. OpenCode n'a toujours pas expliqué comment l'attaquant est entré ni combien de clés ont été prises. Révoquez chez le fournisseur et plafonnez les dépenses.
Canada : le projet C-22 menace le chiffrement, Signal prêt à partir
Le projet de loi pourrait imposer des « capacités techniques » d'accès aux données pour la police et la conservation de métadonnées, même aux entreprises étrangères. Signal et Psiphon disent qu'ils quitteraient le Canada si le texte passe ; DuckDuckGo et NordVPN l'envisagent, selon Wired (17 octobre). Le texte affirme exclure toute « vulnérabilité systémique », mais les cryptographes répondent qu'un accès au chiffrement de bout en bout est une porte dérobée par nature.
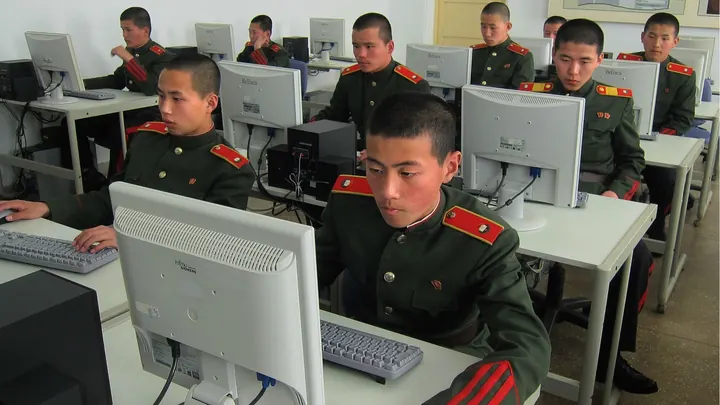
Travailleurs IT nord-coréens : deux arrestations, 14 inculpés
Le département de la Justice américain annonce deux arrestations et 14 inculpations. Le FBI a saisi environ 187 ordinateurs portables d'employeurs lors de perquisitions dans plus de 40 logements au Texas. Une inculpation dans l'Ohio couvre plus de 70 entreprises et 3 M$ de revenus. Un rappel pour les RH : vérifier l'identité des recrues en télétravail fait aussi partie de la sécurité.
Microsoft / YAM Store : le chiffre des messages diffère selon les sources
Le démantèlement du 14 octobre est déjà dans notre revue hebdomadaire. Une précision : nous indiquions plus de 750 millions de messages depuis janvier, alors que des résumés publiés ce week-end parlent de plus d'un milliard d'e-mails et de SMS vers plus de 75 000 organisations, avec 20 000 comptes désactivés. Le chiffre exact reste à confirmer dans la communication de Microsoft.
Vu sur X (à confirmer)
- Plex Media Server : des failles d'exécution de code sans authentification (CVE-2026-96652 à 96656, versions antérieures à 1.43.3.10861) seraient exploitées depuis la publication d'un code d'exploitation le 16 octobre ; un pot de miel aurait été transformé en mineur de cryptomonnaie. Source primaire non trouvée.
- Routeurs Broadcom : à Hexacon (Paris, 16 octobre), Quentin Kaiser aurait montré une exécution de code à distance par Wi-Fi sur des box Proximus, Orange Belgique, VOO et Movistar, environ 1,5 million d'appareils en Belgique, sans CVE. Chiffres non recoupés.
- Cryptographie à base de réseaux euclidiens : vif débat entre Eli Ben-Sasson (StarkWare) et des cryptographes sur la maturité des schémas post-quantiques à base de réseaux pour les blockchains. Une rumeur affirme que Claude aurait « cassé » le schéma HAWK. Non vérifié.
- Hameçonnage visant les assistants IA : Barracuda décrirait des e-mails « à double cible », avec des consignes cachées (commentaires HTML, texte invisible, caractères de largeur nulle) pour pousser l'assistant à modifier un RIB fournisseur. Rapport non consulté.
- Revendications de rançongiciels : Everest revendique le Brenner Base Tunnel (tunnel ferroviaire alpin), selon des agrégateurs de sites de fuite. Revendication seulement, rien de confirmé par la victime.
À SURVEILLER
- Aujourd'hui, 19 octobre : échéance fédérale CISA pour BeyondTrust (CVE-2026-102764) et Fortinet (CVE-2025-61624).
- Cette semaine : retour du service ConnectWise Cloud Backup et explication sur le vol du secret.
- Prochains jours : vote des validateurs de Qubic sur la restitution des fonds gelés, puis rapport technique.
- En attente : correctif Ivanti pour la troisième faille de la chaîne CVE-2026-104935.
- Risque d'exploitation de masse de BeyondTrust maintenant que la faille est publique, selon Google.
Sources : CISA, BeyondTrust, Centre canadien pour la cybersécurité, Fortinet, Unit 42 (Palo Alto Networks), CERT-FR, BleepingComputer, Cyber Security News, The Record, Security Affairs, CyberScoop, Martin Cid Magazine (d'après Reuters et NorForge), The Decoder, Anthropic, arXiv, Cointelegraph, The Register, DataBreaches.net (d'après Politico), Wired, Daily CISO, zerohour.day. Publications vérifiées entre le 15 et le 19 octobre 2026 ; heures converties en heure de Paris.